CVE 深度解析
由我们的安全工程师撰写的原创漏洞发现和 CVE 分析,发布前经过技术准确性和可复现性审核。
关于
Ostorlab 博客是 Ostorlab 官方的网络安全研究与新闻刊物。 我们分享实用指导、技术洞察和产品更新,帮助工程师、安全专业人员和产品团队在不放慢节奏的前提下构建并保护移动应用和 Web 应用。
我们的使命
我们的目标是让复杂的安全话题对开发人员和安全专家都易于理解、可以落地且切实相关。 所有内容都基于原创研究,并经过对技术准确性和可复现性的仔细审核, 确保团队在移动和 Web 安全测试的最新进展方面获得可靠的指导。
由我们的安全工程师撰写的原创漏洞发现和 CVE 分析,发布前经过技术准确性和可复现性审核。
实操指南、工作流程建议和面向合规的内容,帮助团队改进移动和 Web 安全测试实践。
涵盖平台安全、设备风险、生态系统变化以及对现代工程和安全团队至关重要的新兴威胁。
新功能、集成和平台改进,让读者了解 Ostorlab 在移动和 Web 安全测试方面的演进。
我们最引以为傲的研究与工程成果精选。
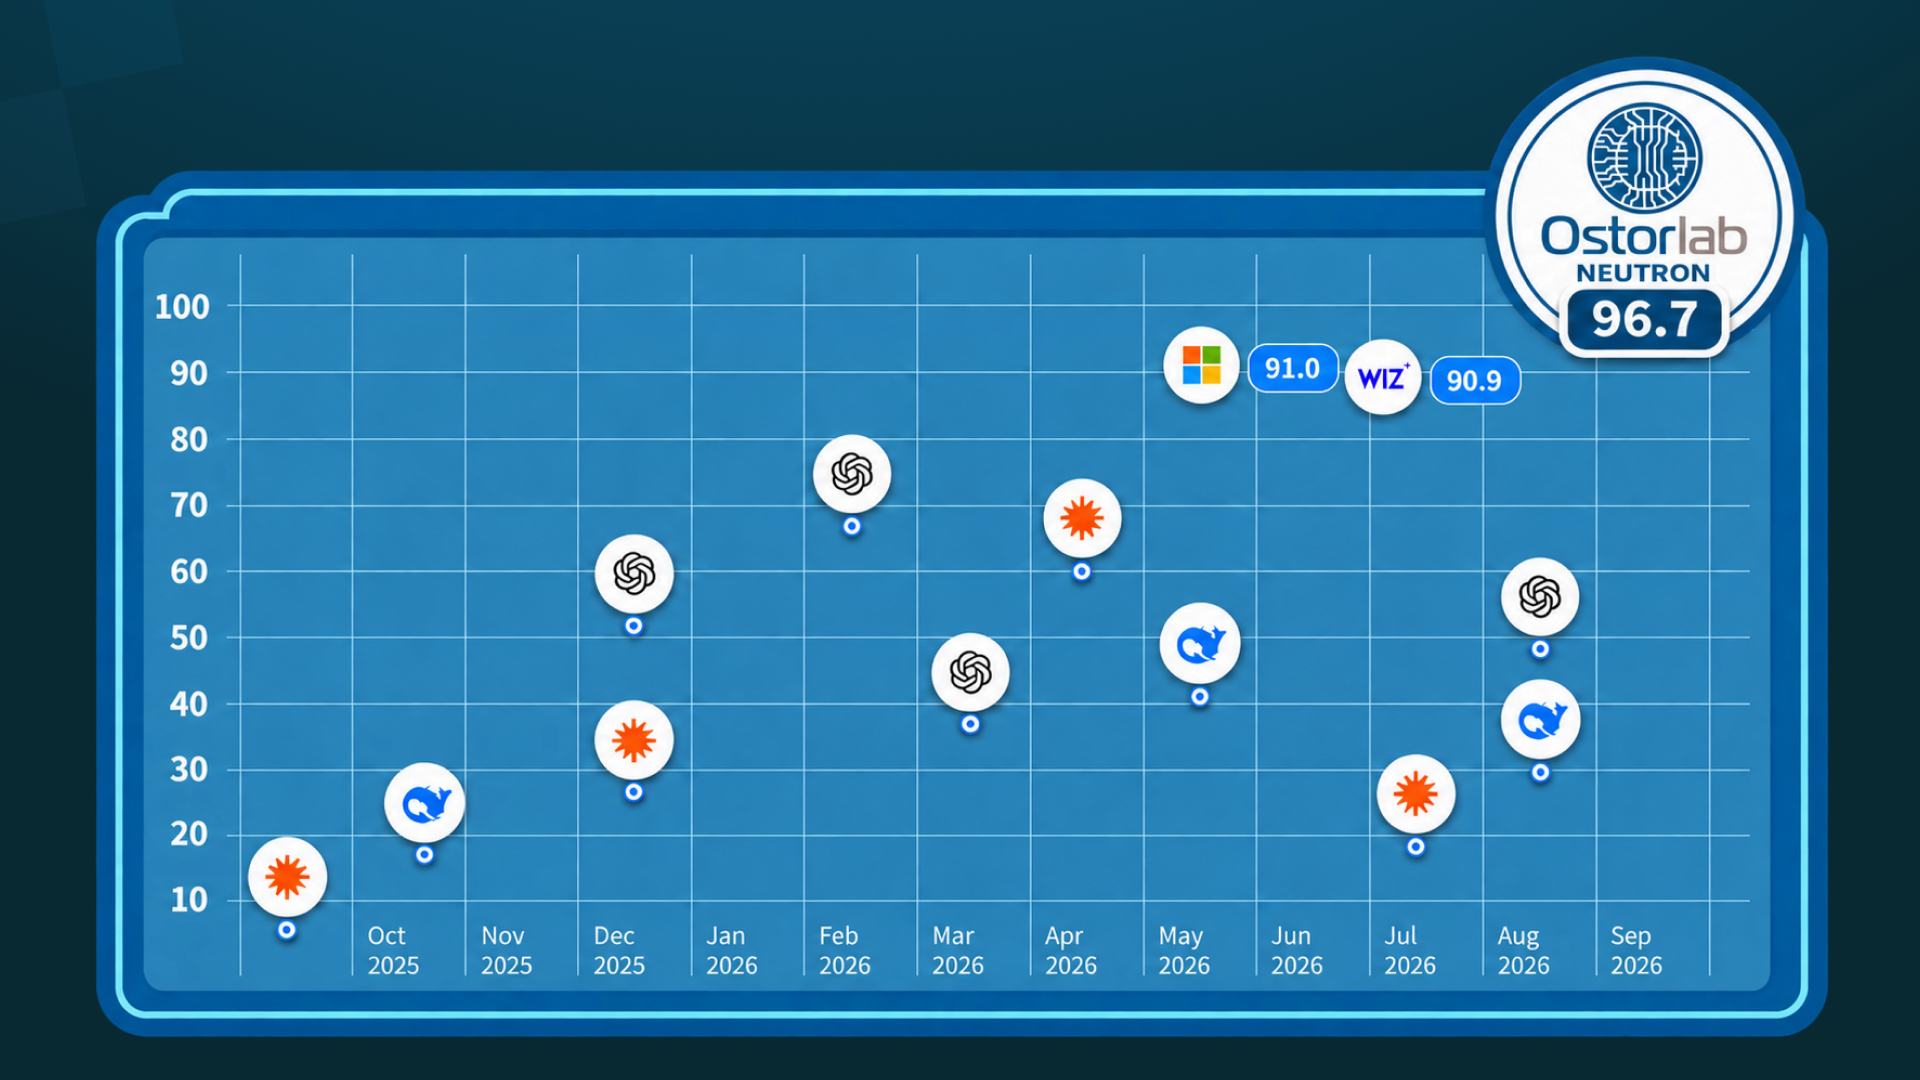
基准测试
深入技术解析 Ostorlab Neutron 如何在加州大学伯克利分校的 CyberGym 基准测试中实现 97.1% 的经验证漏洞利用解决率(1,463/1,507 个任务),并在全部 1,507 个任务中精准定位缺陷,将纯源码逆向工程与确定性协议建模完美结合。
漏洞研究
本技术分析揭示了精巧的攻击链——结合路径遍历、符号链接操纵和 Android SDK 的怪异行为——如何能够突破 Signal Android 的防御以窃取敏感的内部文件,即便其传奇般的加密依然完好无损。尽管 Signal 在数天内修复了这些漏洞,但这些发现提供了至关重要的...
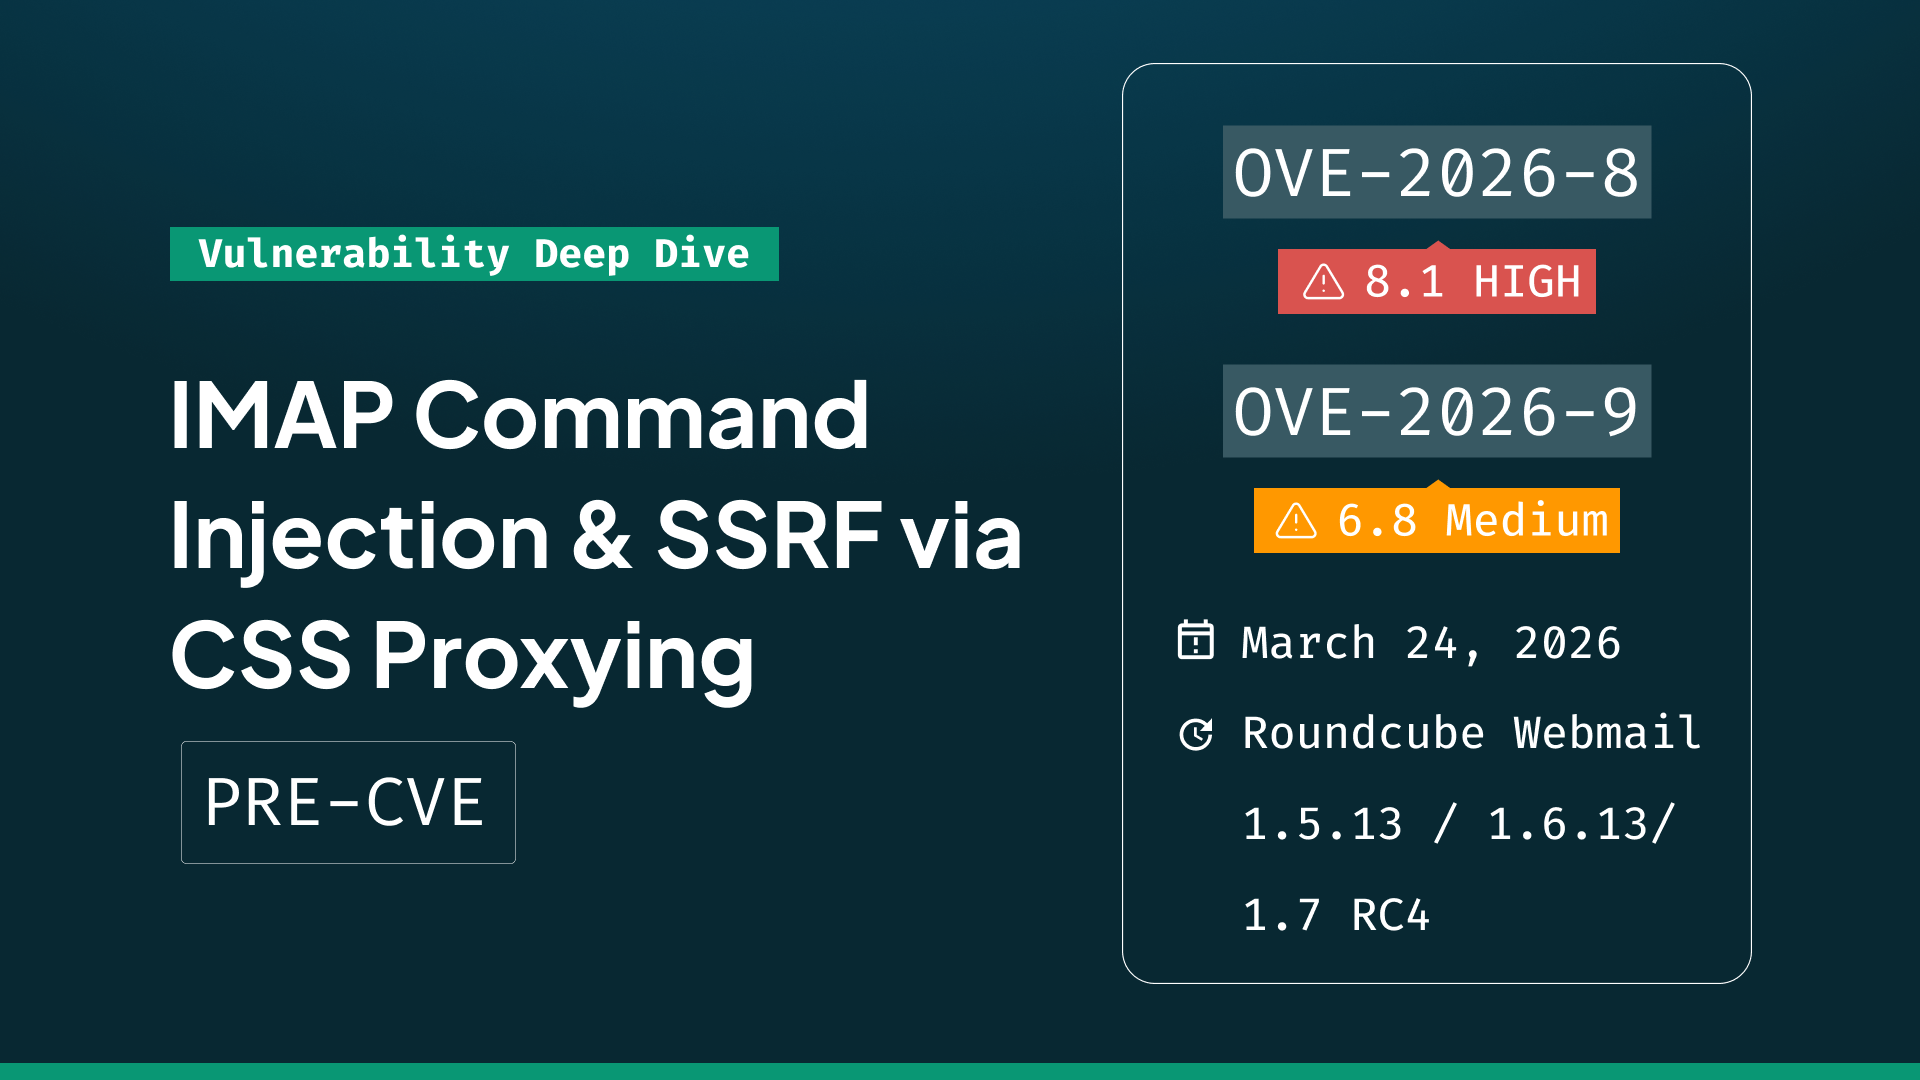
新披露
深入剖析在一次源代码审查中于 Roundcube Webmail(< 1.6.14、1.5.14、1.7 RC4)中发现的两个严重漏洞。OVE-2026-8 由于缺少 CRLF 过滤,允许已认证的攻击者通过 _filter 参数注入任意 IMAP 命令。OVE-2026-9...
AI 研究
Ostorlab 以推理驱动的 AI 引擎突破基于规则方法的局限,揭示此前未知且难以检测的漏洞——包括 WebView Safe Browsing 绕过、通过查询投影实现的 SQL 注入、WebCrypto 密钥窃取以及 JWT 验证顺序缺陷——从而带来更深入、更智能、互为补充的安全覆盖。
逆向工程
本研究提出一种开创性的双重方法,将基于签名的匹配(DalvikFLIRT)与 LLM 驱动的代码转换相结合,以绕过复杂的 Android 应用代码混淆,从而对以往难以分析的代码进行自动化安全分析。
行业报告
对 500 多款头部移动银行应用的大规模安全分析显示:漏洞普遍存在、代码库已有十余年历史,后端集中化模式令人担忧。
有问题、建议或合作想法?欢迎您对我们的文章提出反馈、投稿客座文章,或咨询与我们的研究和平台相关的问题。
一般咨询
问题、合作、文章反馈和合作想法: contact@ostorlab.co
安全研究
漏洞研究和技术安全话题: security@ostorlab.dev