CVEの詳細解説
当社のセキュリティエンジニアによる独自の脆弱性の発見とCVEの分析です。公開前に技術的な正確さと再現性を確認しています。
Ostorlabについて
Ostorlab ブログは、Ostorlabが公式に発行するサイバーセキュリティの研究とニュースのメディアです。 エンジニア、セキュリティの専門家、プロダクトチームが開発のスピードを落とさずにモバイルアプリとWebアプリを構築し、守れるよう、 実践的な指針、技術的な知見、製品の最新情報を発信しています。
私たちのミッション
当社の目標は、複雑なセキュリティのテーマを、開発者にもセキュリティの専門家にもわかりやすく、実践でき、役立つものにすることです。 すべてのコンテンツは独自の研究に基づき、技術的な正確さと再現性を入念に確認しています。 これにより、モバイルとWebのセキュリティテストの最新動向について、信頼できる指針をお届けします。
当社のセキュリティエンジニアによる独自の脆弱性の発見とCVEの分析です。公開前に技術的な正確さと再現性を確認しています。
モバイルとWebのセキュリティテストの実践を改善するための、ハンズオンのガイド、ワークフローの助言、コンプライアンス向けのコンテンツです。
プラットフォームのセキュリティ、デバイスのリスク、エコシステムの変化、新たな脅威など、現代のエンジニアリングチームとセキュリティチームにとって重要な話題を取り上げます。
モバイルとWebのセキュリティテストに向けてOstorlabがどう進化しているかをお伝えする、新機能、連携、プラットフォームの改善です。
当社が特に誇りとする研究とエンジニアリングの成果をご紹介します。
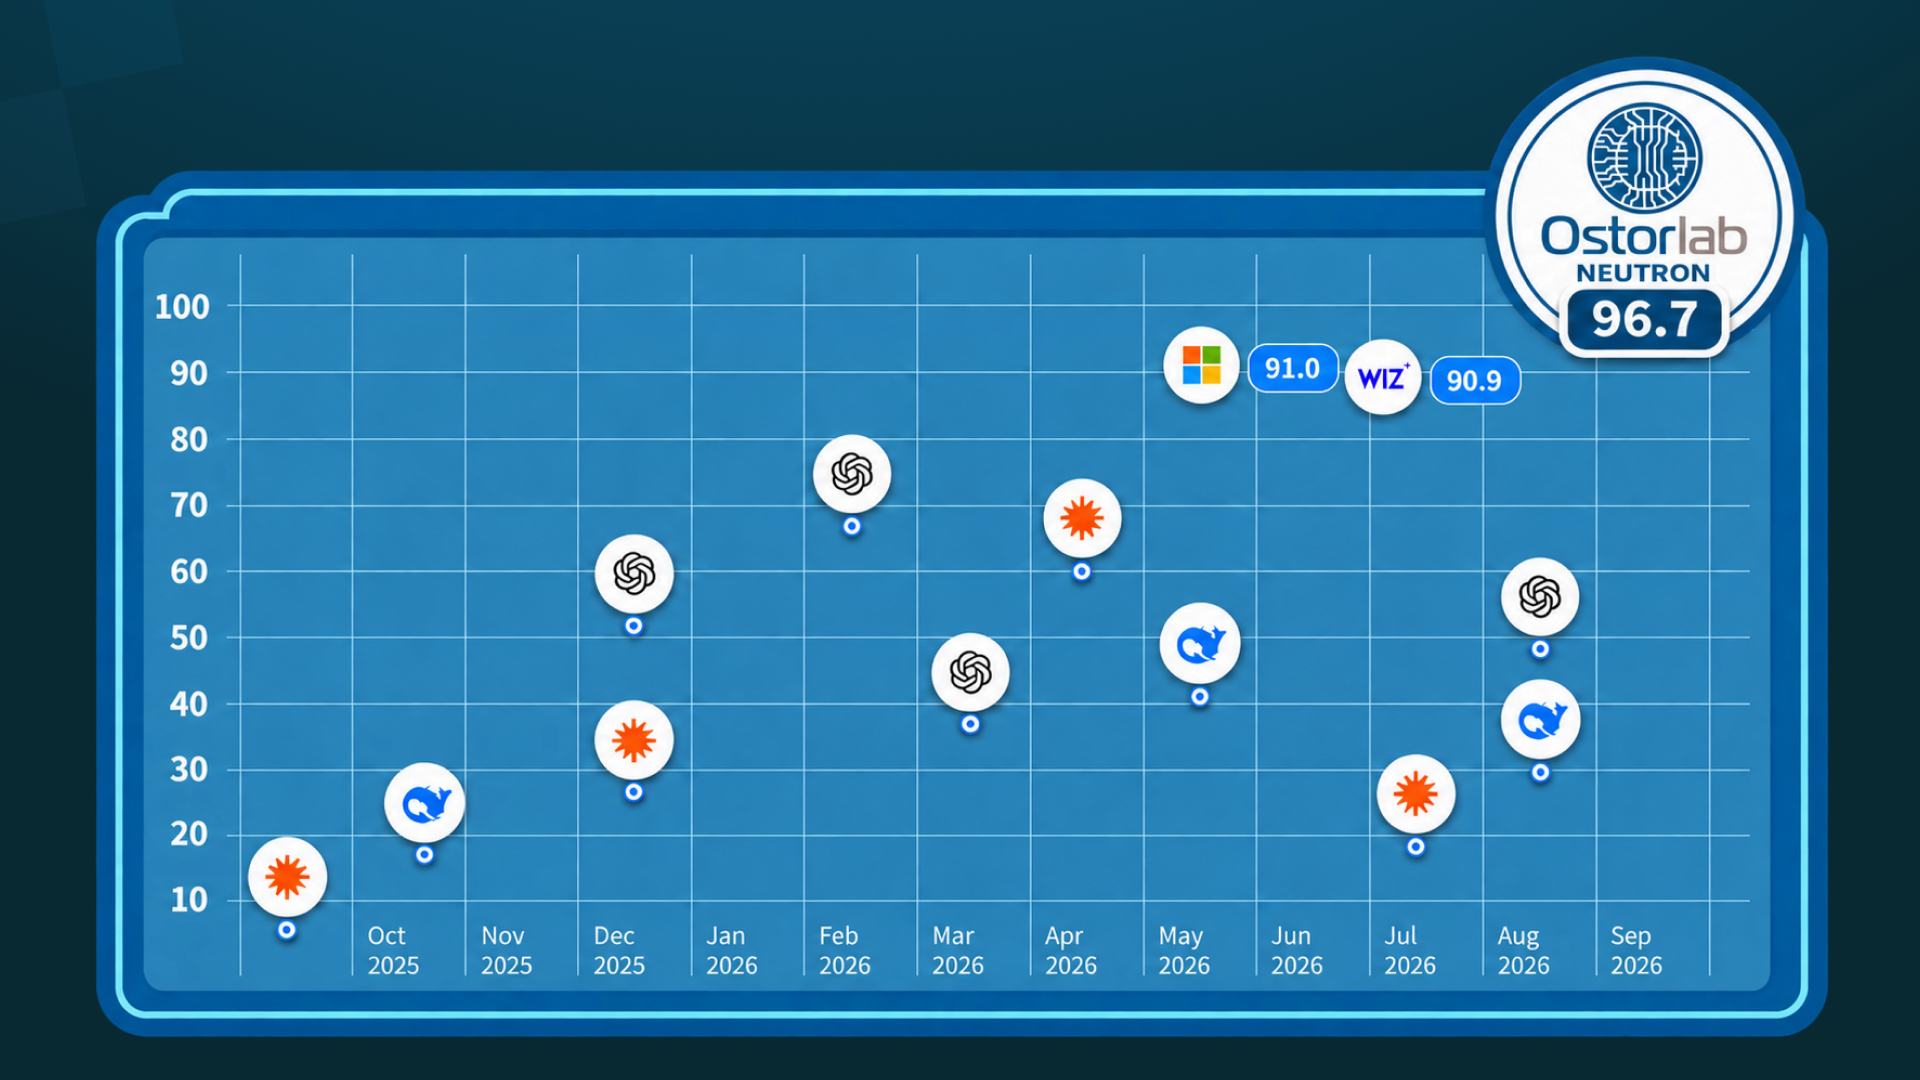
ベンチマーク
UC BerkeleyのCyberGymベンチマークにおいて、Ostorlab Neutronが純粋なソースコードのリバースエンジニアリングと決定論的なプロトコルモデリングを組み合わせ、全1,507タスクで欠陥箇所を特定し、97.1%(1,463/1,507タスク)の検証済...
脆弱性研究
本技術分析では、パストラバーサル、シンボリックリンクの操作、Android SDKの癖を組み合わせた高度な攻撃チェックが、定評のある暗号化を無傷に保ったままSignal Androidの防御を突破し、機密性の高い内部ファイルを抽出し得る様子を明らかにします。Signalはこ...
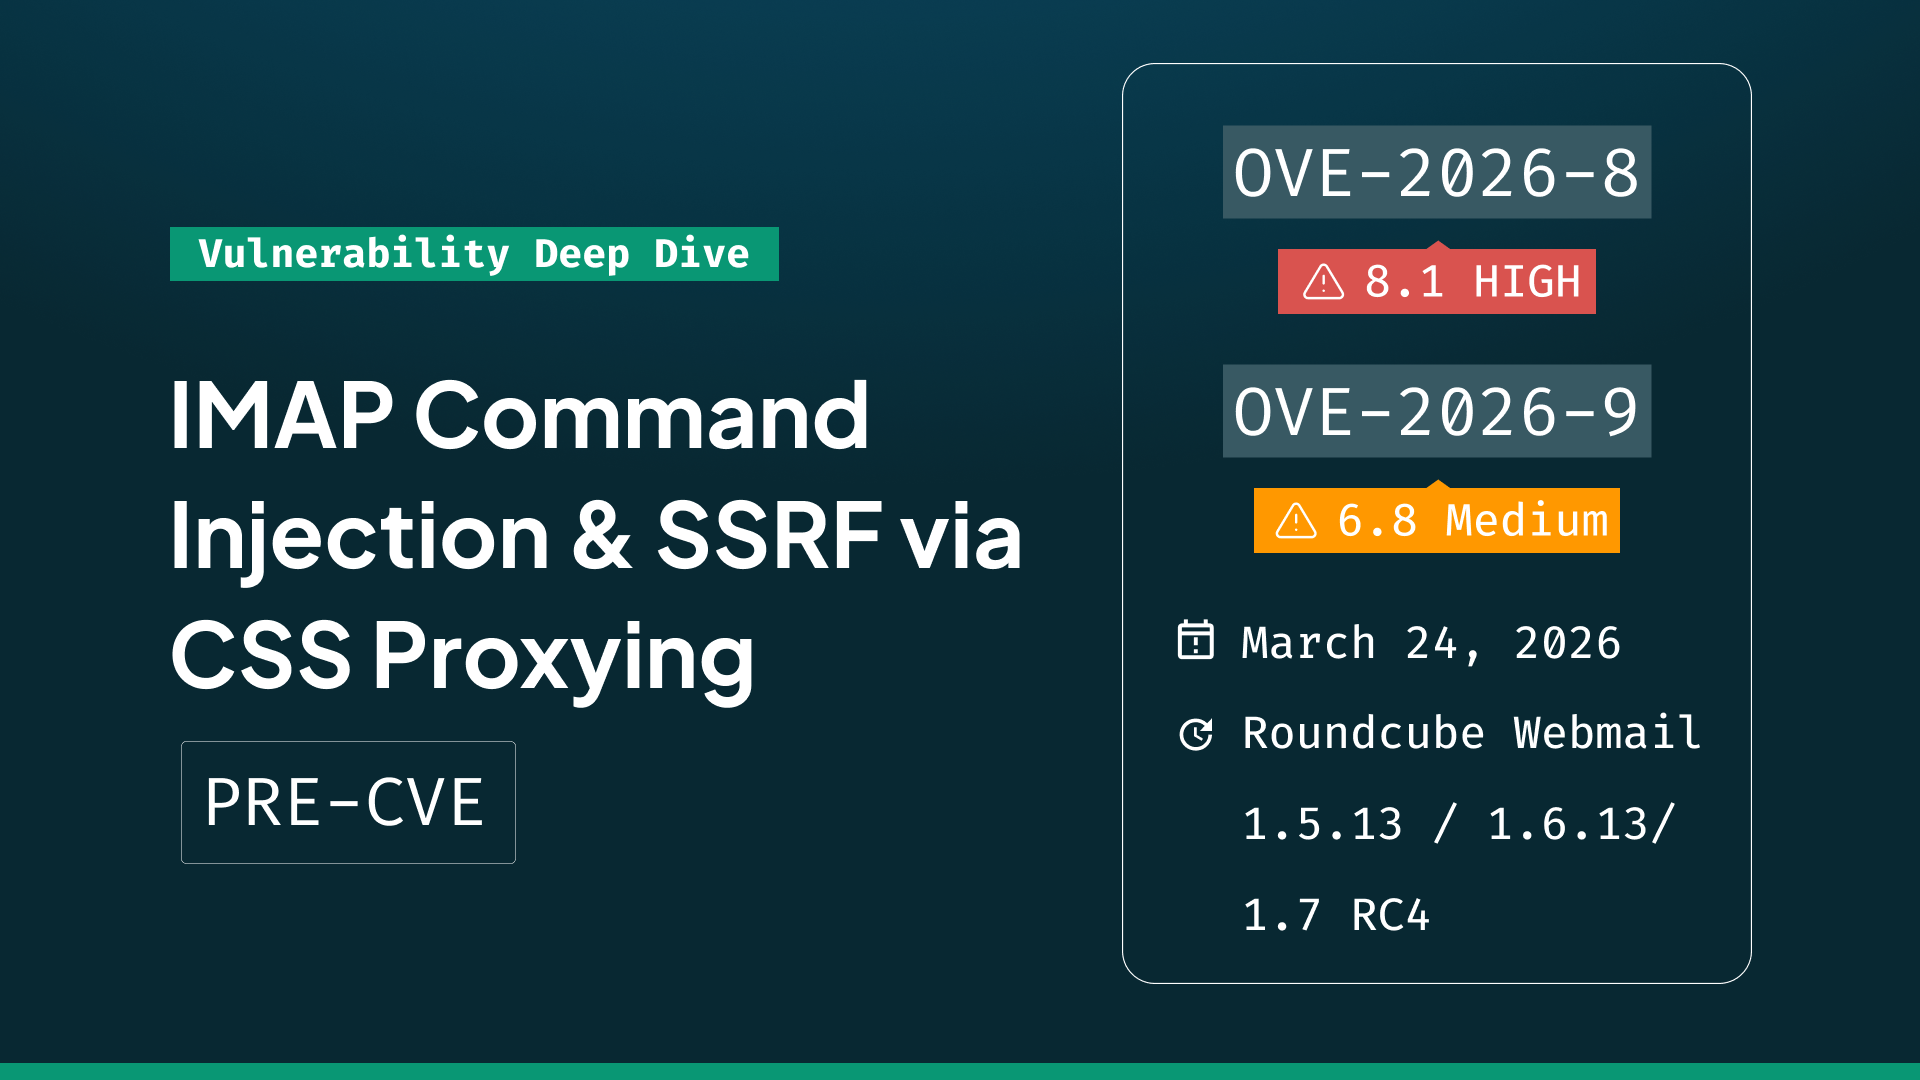
新たな開示
ソースコードレビューの過程でRoundcube Webmail(< 1.6.14、1.5.14、1.7 RC4)に見つかった2件のクリティカルな脆弱性を詳しく解説します。OVE-2026-8は、CRLFのサニタイズ漏れにより、認証済みの攻撃者が_filterパラメーター経由...
AI研究
Ostorlabの推論駆動型AIエンジンは、ルールベースの限界を突破し、これまで未知で検出が難しかった脆弱性を表面化させます。WebViewのSafe Browsingバイパス、プロジェクション経由のSQLi、WebCrypto鍵の窃取、JWT検証順序の欠陥などを含め、より...
リバースエンジニアリング
本研究では、シグネチャベースのマッチング(DalvikFLIRT)とLLMによるコード変換を組み合わせた先駆的な二重のアプローチを紹介します。高度なAndroidアプリの難読化を回避し、これまで解読できなかったコードの自動セキュリティ分析を可能にします。
業界レポート
上位500以上のモバイルバンキングアプリを対象とした大規模なセキュリティ分析により、広範な脆弱性、10年前のコードベース、懸念すべきバックエンド集中のパターンが明らかになりました。
ご質問、ご提案、協業のアイデアはありますか。記事へのご意見、寄稿のご提案、当社の研究やプラットフォームに関するお問い合わせを歓迎します。
一般的なお問い合わせ
ご質問、パートナーシップ、記事へのご意見、協業のアイデア: contact@ostorlab.co
セキュリティ研究
脆弱性研究と技術的なセキュリティのトピック: security@ostorlab.dev