Androidのデベロッパー認証(2026年):対象となるのは誰か
2026年から、認定Android端末では未認証のデベロッパーによるアプリをブロックできるようになります。サイドローディングで何が変わるのか、誰が影響を受けるのか、そしてGoogleがどう対応しているのかを解説します。
実際に何が変わるのか
2026年から、Androidはすべてのアプリを同等に扱わなくなります。
認定Android端末で動作するには、アプリは認証済みのデベロッパーから提供されたものである必要があります。デベロッパーがGoogleの認証プロセスを完了していない場合、アプリ自体が技術的には安全であっても、そのアプリのインストールや更新がブロックされる可能性があります。
この変更はPlay Storeに限ったものではありません。Googleのマーケットプレイス以外からインストールされたアプリも含め、Androidがアプリ全般をどう扱うかに影響します。実際のところ、Androidは主に警告に頼っていた仕組みから、誰が公開したかに基づいてアプリを能動的に止められる仕組みへと移行しつつあります。
要となる変化は単純です。
Androidはもはやアプリだけをチェックするのではありません。その背後にいるデベロッパーをチェックするのです。
デベロッパー認証以前:リスクを伴う自由
デベロッパー認証が導入される前は、Androidのデベロッパーは現実世界の身元と結び付けることなくアプリを開発し、共有できました。公開に認証は必要なく、匿名性も認められていました。
ユーザーにとって、これは選択肢が広いことを意味していました。アプリは簡単に共有でき、ソフトウェアをインストールするかどうかは最終的に個人の判断でした。
Androidはリスクを明示していましたが、それ以上のことはしませんでした。警告を表示し、権限を強調したうえで、アプリをインストールする価値があるかどうかの判断はユーザーに委ねていました。
時が経つにつれて、その信頼モデルは崩れ始めました。
自由として設計されたものが、人間の行動を悪用する術を知る悪意のある者にとって、次第に有利に働くようになったのです。
デベロッパー認証以後:セキュリティは高まり、自由は狭まる
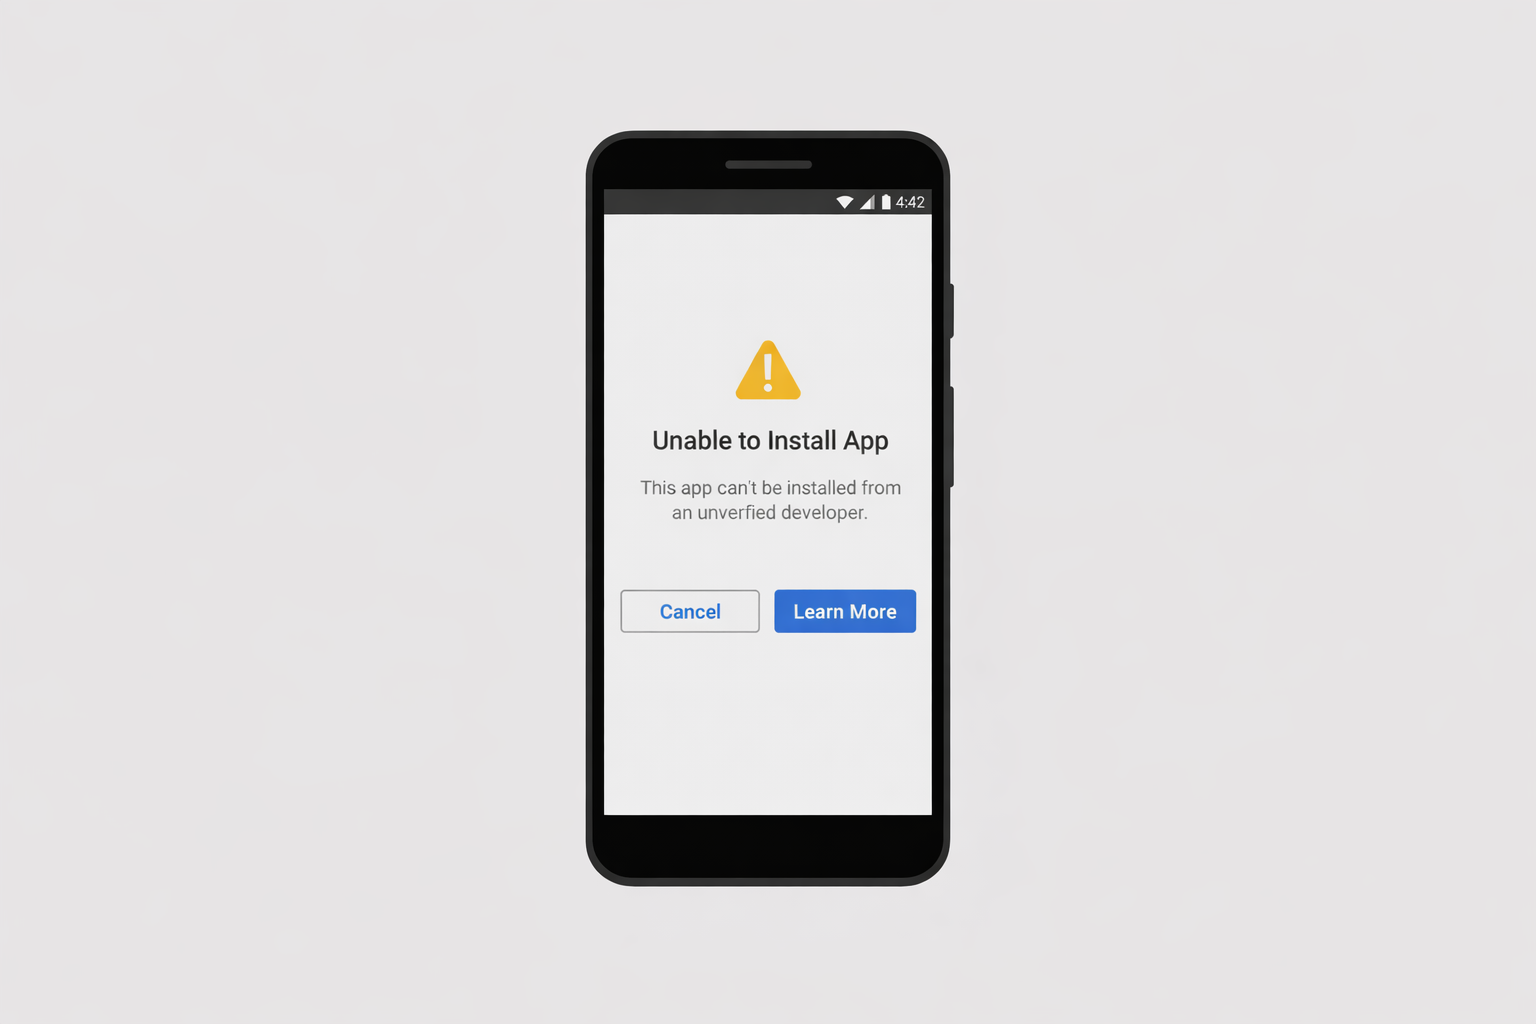
デベロッパー認証の義務化により、Androidは「デフォルトで信頼する」方式から「設計によって管理する」方式へと移行します。
アプリは認証済みのデベロッパーと結び付けられるようになり、大規模な詐欺行為を行うことが難しくなります。匿名のアカウントが現れては消え、新たな身元で再び現れるといったことはもうできません。何か問題が起きたときには、そのアプリについて責任を負う主体が明確になります。
ただし、その効果は、認証プロセスが偽造または盗用された身元を見抜けるかどうかにかかっています。攻撃者がAIで生成した書類や個人情報の盗用をますます利用するようになっている中で、これは依然として課題です。
ユーザーにとっては、これにより信頼が高まります。特に技術に詳しくない人にとって、アプリのインストールは賭けのようなものではなくなります。
デベロッパーにとっては、不正なアプリや欺瞞的なアプリとの競争が減ることで、公平な競争環境が整いやすくなります。
しかし、こうしたセキュリティの向上には現実的なコストが伴います。
認証の義務化はセキュリティと説明責任を向上させる一方で、イノベーションを阻害するおそれもあります。匿名での公開はもはやできず、プラットフォームはアプリの機能や安全性ではなくデベロッパーの身元に基づいて、どのアプリを実行できるかを決めることになります。
これにより、趣味で開発する人、学生、独立系デベロッパーが、実験したり斬新なアイデアをリリースしたりする意欲をそがれるかもしれません。
Androidは、もはや警告するだけではありません。強制するのです。
サイドローディングが議論の中心にある理由
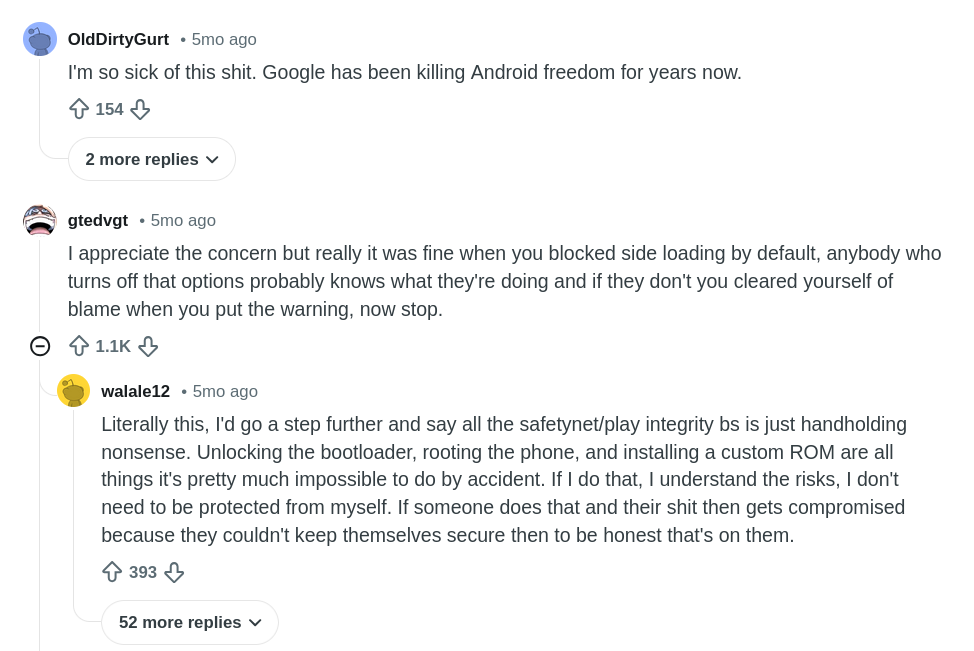
サイドローディングは、Androidの古いモデルと新しいモデルがぶつかり合う場所です。
これまで、サイドローディングは意識的な選択でした。Androidはユーザーに警告し、リスクを説明し、追加の手順を求めましたが、最終的な判断は常に端末を手にしている本人に委ねられていました。自分が何をしているのかを理解していれば、Androidがそれをブロックすることはありませんでした。
デベロッパー認証は、この力関係を変えます。
Androidは今後、警告ではなく、認証済みのデベロッパーから提供されていないアプリに強制的なブロックを適用できるようになります。ユーザーがリスクを十分に理解していても、システムがアプリのインストールそのものを拒否する場合があります。
だからこそ、経験豊富なユーザーはこの問題を重視しています。サイドローディングは、決して利便性のためのものではありませんでした。それは管理権の問題でした。上級ユーザーは、プラットフォームの干渉を受けずに、ソフトウェアをテストし、独自のツールを実行し、情報に基づいた判断を下すことができたのです。
この議論は、実のところサイドローディングそのものについてのものではありません。リスクが伴うとき、最終的な決定権を持つのは誰か、ユーザーかプラットフォームか、という問題なのです。
デベロッパー認証の影響を受けるのは誰か
デベロッパー認証はすべての人に適用されますが、その影響は均等ではありません。
学生と趣味で開発する人
Androidは長年、人々が非公式にアプリを作って共有しながら学べる場でした。匿名で公開できたことで、気軽にプレッシャーなく実験できました。
認証が必要になったことで、その自由は狭まります。かつては気軽な学習の場だったものが正式な手続きのように見え始め、小規模なプロジェクトや実験的なプロジェクトの意欲をそぐおそれがあります。
経験豊富なユーザー
上級ユーザーは、決して無謀だったわけではありません。彼らが警告を頼りにしていたのは、リスクを無視していたからではなく、リスクを理解していたからです。
サイドローディングによって、彼らは自分の端末でソフトウェアをテストし、独自のツールを実行し、情報に基づいた判断を下すことができました。Androidが警告を強制的なブロックに置き換えると、そうしたユーザーは、自分が何をインストールしようとしているのかを正確に把握している場合でさえ、自律性を失います。
だからこそ、デベロッパー認証に対する反発はこれほど強いのです。この変更は、悪意のある者だけを対象としているわけではありません。正当なユーザーやデベロッパーとプラットフォームとの関わり方そのものを作り変えるものです。
失われる自由へのAndroidの対応
Googleの名誉のために言えば、Androidは批判を無視しませんでした。
学生と趣味で開発する人向けに、Androidは、完全なデベロッパー認証を経ることなく、限られた台数の端末でアプリをアップロードしてテストできる手段を導入しました。これにより、大規模な悪用を防ぎつつ、学習や実験の機会が守られます。
経験豊富なユーザー向けには、Androidが新しい高度なサイドローディングフローを構築しています。このフローは、単純な警告画面ではなく、強要に耐えるように設計されています。プロセスをあえて遅くし、リスクを明示し、詐欺師がユーザーに保護機能の回避を迫ることを防ぎます。
重要なのは、このアプローチが選択の自由を完全に奪うわけではないという点です。管理された形で選択の自由を取り戻すものです。リスクを理解しているユーザーは引き続き先に進めますが、それはAndroidがその判断が情報に基づいた慎重なものだと確信できた後に限られます。
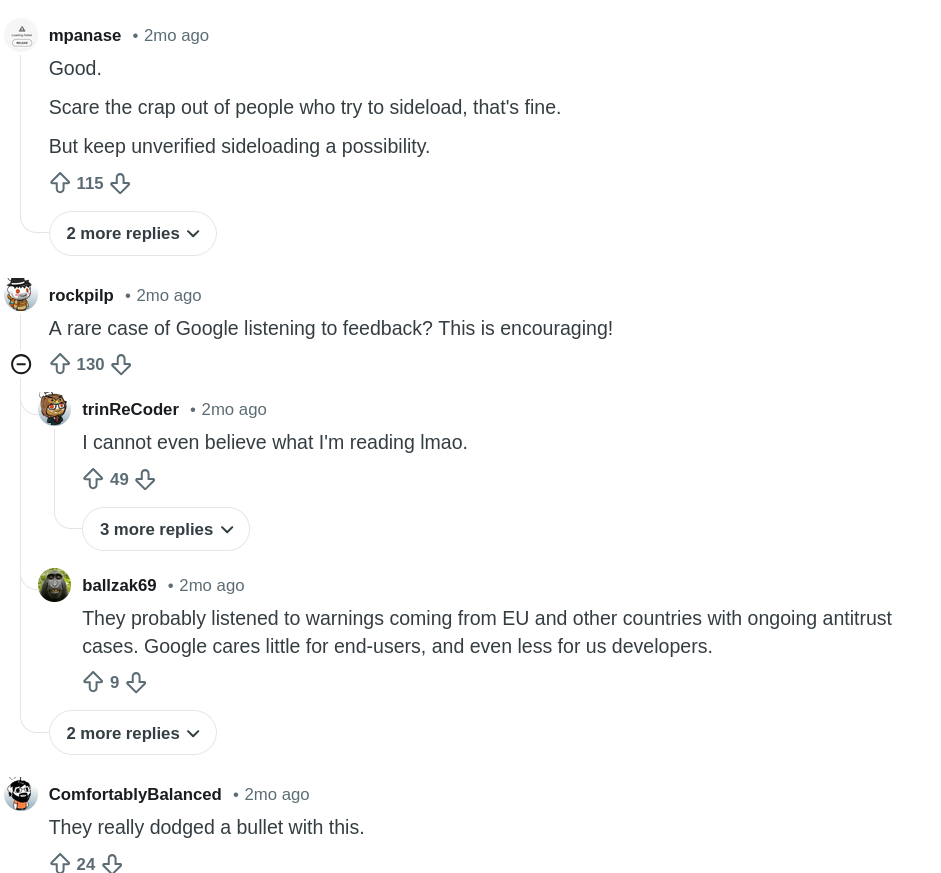
デベロッパーやユーザーからのフィードバックはおおむね好意的です。Androidがセキュリティとユーザーの自由のバランスを取っていることに、多くの人が安堵を示しました。
結論
これは、AndroidがiOSのように自らを閉ざすということではありません。サイドローディングは今も存在しますし、デベロッパーが完全に締め出されるわけでもありません。
しかし、Androidがリスクを管理する主体を明確に定義し直しているのは確かです。
プラットフォームは、ユーザーに警告して判断を委ねる方式から、ユーザーに代わって判断を強制する方式へと移行しつつあります。
この転換が成功するかどうかは、実質的な選択の自由がどれだけ残るかにかかっています。上級ユーザーが引き続き情報に基づいた判断を下せ、学習者が自由に実験し続けられるなら、バランスは保たれるかもしれません。
そうした道が時とともに狭まっていけば、Androidはそもそも他と一線を画していた特質の一つを失うおそれがあります。
セキュリティは重要です。しかしAndroidでは、自由もまた常に重要だったのです。
出典
Android Developers Blog:皆さんのフィードバックをもとに開発を続ける中、Androidデベロッパー認証の早期アクセスを開始