Nouveautés d'Ostorlab 2020.04
Meilleure gestion du cycle de vie des scans, export des résultats de scan et abonnements
Meilleure gestion du cycle de vie des scans
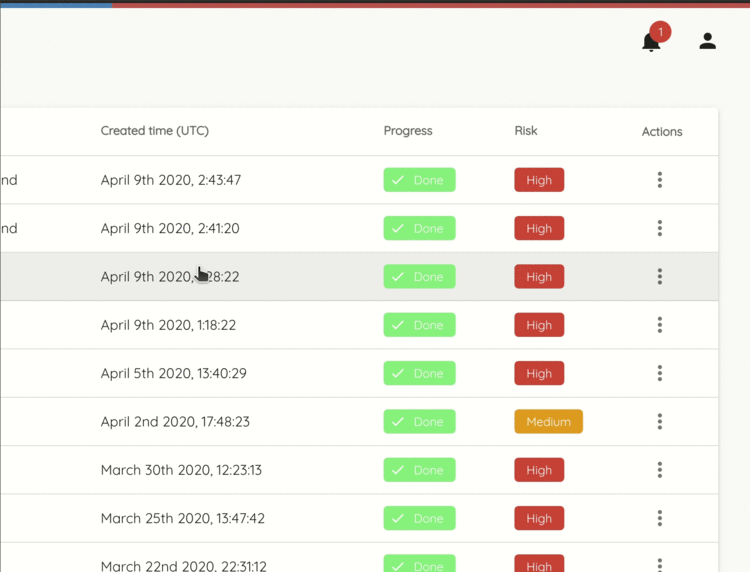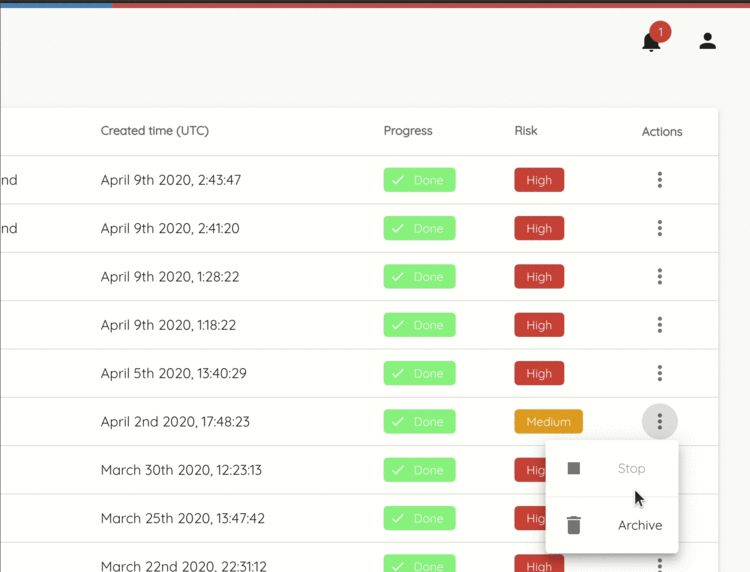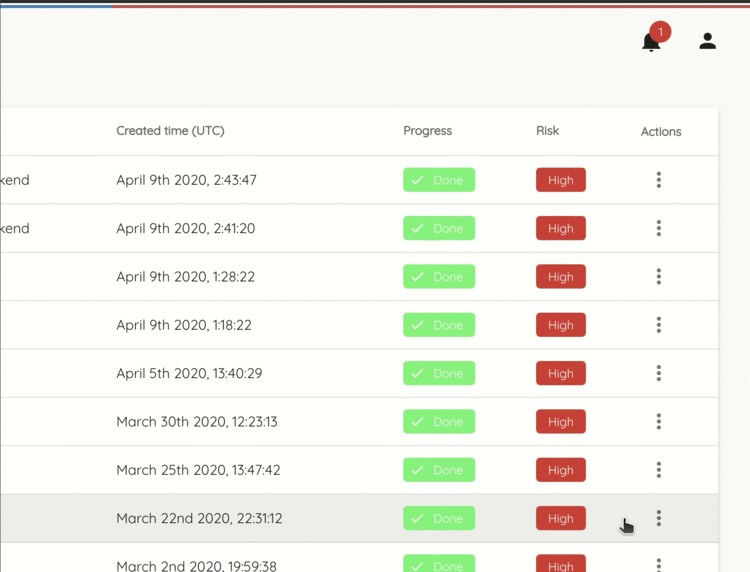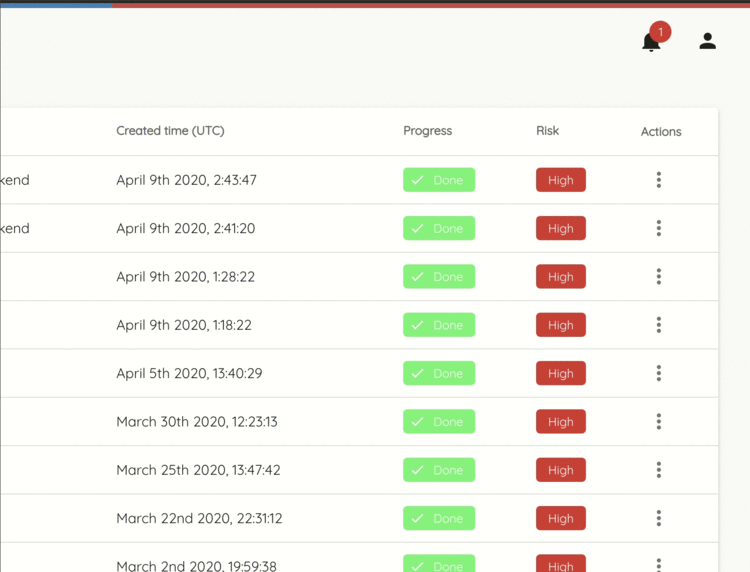
Il est désormais possible d'arrêter un scan en cours ou en file d'attente depuis le menu du tableau de bord. C'est surtout utile pour les scans ciblant des backends, afin d'annuler un scan en cours.
Nous avons également ajouté la prise en charge de l'archivage des scans. Les scans archivés ne sont plus listés dans le tableau de bord.
Export des résultats de scan
Les résultats d'un scan peuvent désormais être exportés intégralement dans une archive zip. L'archive est composée de plusieurs fichiers json contenant les informations du scan, la liste des vulnérabilités et un export complet des artefacts collectés, comme le code source décompilé, les captures d'écran, les journaux de l'appareil et les journaux réseau.
scan.json: informations sur le scan, comme le nom du package de l'application cible, la note de risque globale, etc.vulnerability.json: liste des vulnérabilités identifiées au format HTML.asset.json: informations techniques sur l'actif cible, comme le fichier ou les URL des backends.artifacts/[0-9]+.json: liste des artefacts du scan, comme les captures d'écran, le code source décompilé, les journaux de l'appareil ou le trafic réseau.

Abonnement
Il est désormais possible de gérer tous vos abonnements depuis le nouveau portail. Les abonnements actifs sont listés lors de la création d'un scan pour sélectionner le type de scan approprié (analyse statique, analyse dynamique sur appareils réels et analyse du backend)
- Analyse statique : le moteur statique effectue une analyse approfondie de l'application mobile pour garantir une couverture élevée de sa surface d'attaque. Le scanner inspecte l'utilisation de méthodes non sécurisées et dangereuses et détecte la présence des principales protections de sécurité. L'analyse statique couvre un large éventail de technologies, notamment le bytecode Dalvik, le CIL de Xamarin et les frameworks Javascript multiplateformes.
- Analyse dynamique : l'analyse dynamique instrumente l'application mobile pour surveiller les interactions avec le système, comme l'accès au système de fichiers, au réseau et aux API. L'analyse détecte les comportements à risque, comme l'utilisation non sécurisée des API cryptographiques, la présence de permissions de fichiers faibles ou l'utilisation de communications réseau non sécurisées. L'analyse dynamique offre des résultats sans faux positifs, qui détectent à la fois les problèmes de vie privée et de sécurité.
- Analyse du backend : Ostorlab scanne les systèmes backend collectés et identifiés lors de l'analyse dynamique. L'analyse effectue à la fois des contrôles passifs, comme la détection d'en-têtes HTTP non sécurisés, et des contrôles actifs, comme les tests d'injection SQL, d'injection de template et de cross-site scripting (XSS) … L'analyse du backend d'Ostorlab se concentre sur les technologies propres au mobile, comme GraphQL et les API REST, pour identifier les vulnérabilités du backend.

Tags :
scan