Ostorlab 2020.04 新功能
更好地管理扫描生命周期、导出扫描结果以及管理订阅
更好地管理扫描生命周期
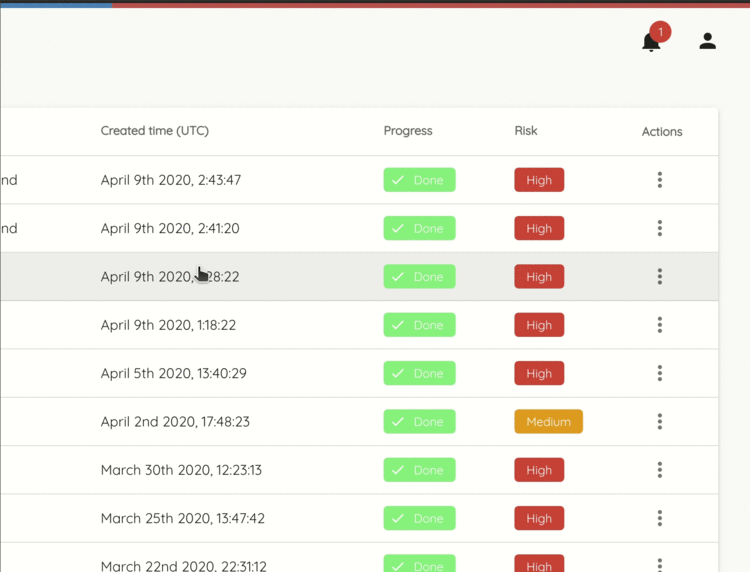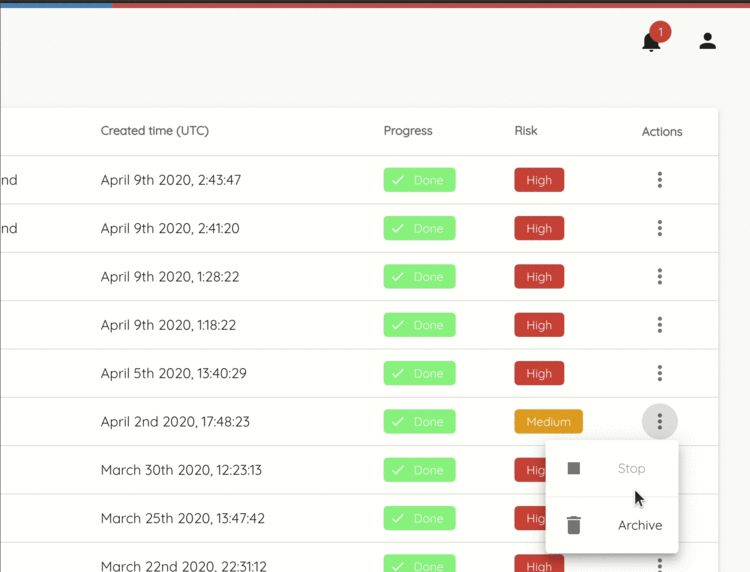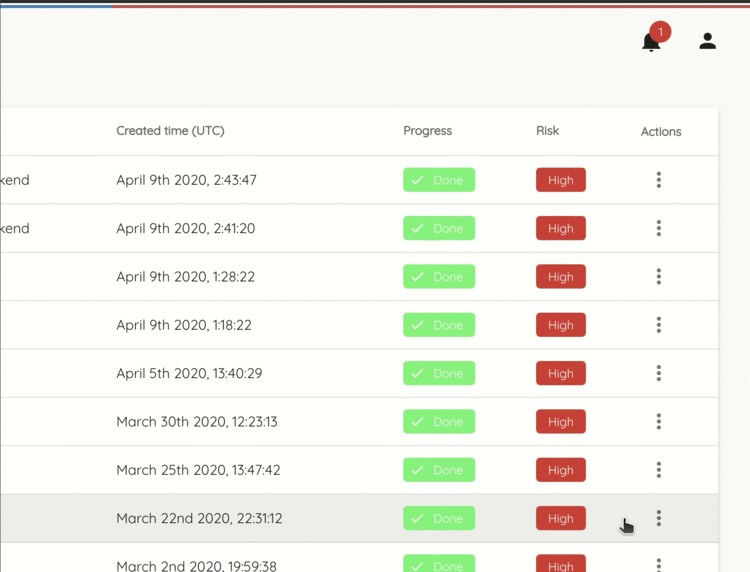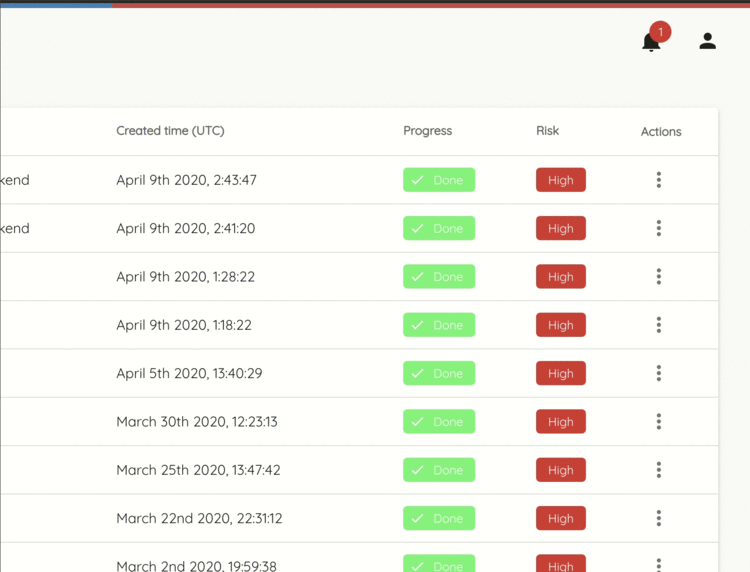
现在可以在控制台菜单中停止正在运行或排队中的扫描。这主要适用于针对 后端的扫描,用于取消正在运行的扫描。
我们还新增了归档扫描的支持。已归档的扫描将不会在控制台中列出。
导出扫描结果
现在可以将扫描结果完整导出为 zip 归档文件。该归档由多个 json 文件组成,包含扫描信息、漏洞列表以及所收集 artifacts 的完整转储,例如反编译源代码、截图、设备日志和网络日志。
scan.json:扫描信息,例如目标应用的包名、总体风险评级等。vulnerability.json:HTML 格式的已识别漏洞列表。asset.json:关于目标资产的技术信息,例如文件或后端 URL。artifacts/[0-9]+.json:扫描 artifacts 列表,例如截图、反编译源代码、设备日志或 网络流量。

订阅
现在可以通过新门户管理您的所有订阅。创建扫描时会列出有效的订阅, 以便选择合适的扫描类型(静态分析、在真机上进行的动态分析 以及后端分析)
- 静态分析:静态引擎会对移动应用进行深入分析,确保对其攻击面实现高覆盖率。 扫描器会检查不安全和危险方法的使用情况,并检测关键 安全防护措施是否存在。静态分析涵盖多种技术,包括 Dalvik 字节码、Xamarin CIL 以及跨平台 Javascript 框架。
- 动态分析:动态分析会对移动应用进行插桩,以监控其与系统的交互,例如 文件系统、网络和 API 访问。该分析可检测有风险的行为,例如不安全地使用加密 API、 存在弱文件权限,或使用不安全的网络通信。动态分析提供 无误报的结果,能够同时检测隐私问题和安全问题。
- 后端分析:Ostorlab 会扫描在动态分析期间识别并收集到的后端系统。该分析 既执行被动检查(例如检测是否存在不安全的 HTTP 头),也执行主动检查(例如测试 SQL 注入、模板注入、跨站脚本(XSS)……)。Ostorlab 后端分析侧重于 移动端特有的技术,例如 GraphQL 和 REST API,以识别后端漏洞。

标签:
scan