逆向 JNI,或者说 Facebook 如何让自己的应用崩溃
据称 Facebook 会故意让自己的应用崩溃,以测试用户反应并评估他们对 Facebook 服务的依赖程度。不过本文并不讨论用户的行为分析,而是关注其实现方式的技术细节——或者说,只是一个深入研究 JNI 逆向的借口。
据称 Facebook 会故意让自己的应用崩溃,以测试用户反应并评估他们对 Facebook 服务的依赖程度。不过本文并不讨论用户的行为分析,而是关注其实现方式的技术细节——或者说,只是一个深入研究 JNI 逆向的借口。
首先,是什么让我们围绕 Facebook 应用的崩溃功能谈到 JNI 的呢?其实,在使用 Ostorlab 移动应用安全扫描器(它完全免费,您现在就可以试用)时,我们发现了以下原生方法:
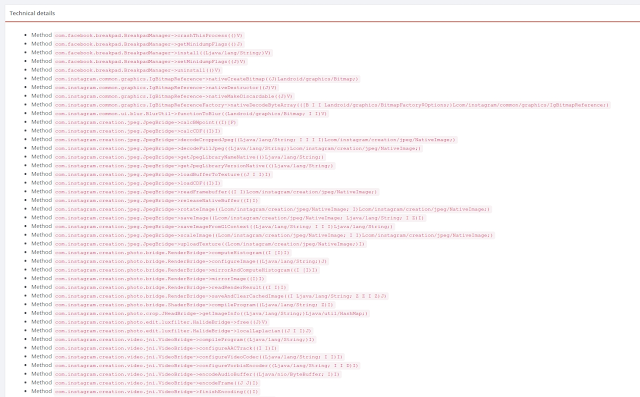
原生方法表明它是使用 JNI(Java Native Interface,Java 本地接口)以原生代码实现的。
JNI 本质上是一种让您用 C/C++ 编写可从 Java 访问的代码的方式。这样做通常出于不同的原因,性能可能是其中之一。编写原生代码的优势主要在于性能、更好的代码混淆,以及访问底层功能的能力。缺点则是缺乏可移植性以及更高的安全风险。
因此,从攻击者的角度来看,如果原生方法处理用户输入,它们就是绝佳的目标。以 Instagram 应用为例,原生方法被用于处理图像和视频,因此可能存在内存破坏错误的漏洞。
尽管 JNI 的逆向和模糊测试对 Android 移动应用有着重要作用,但这似乎是一个研究不足的课题。
让我们回到 Facebook 的 crashThisProcess 方法,我们如何才能找到该方法的实现呢?
如果我们查看 Java JNI 规范中关于 JVM 如何解析方法的说明,内容如下:
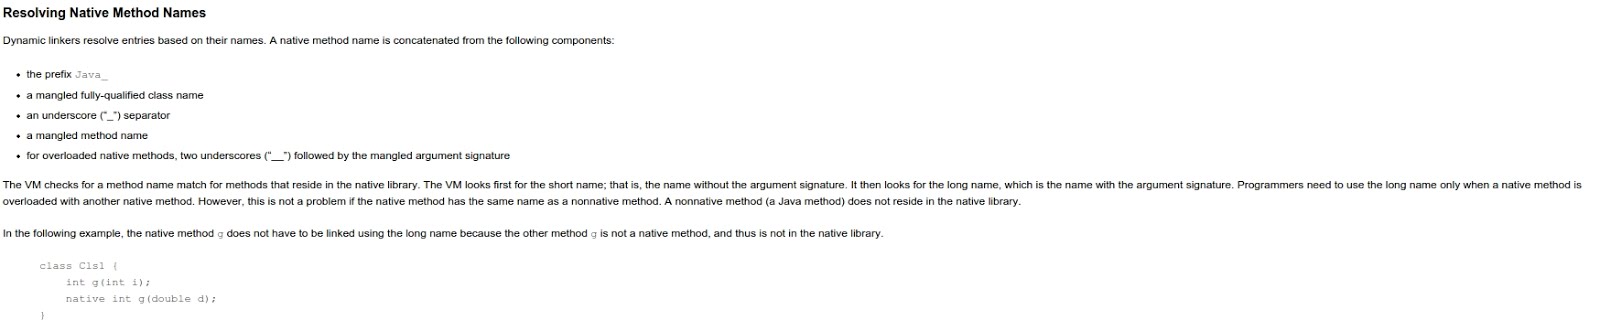
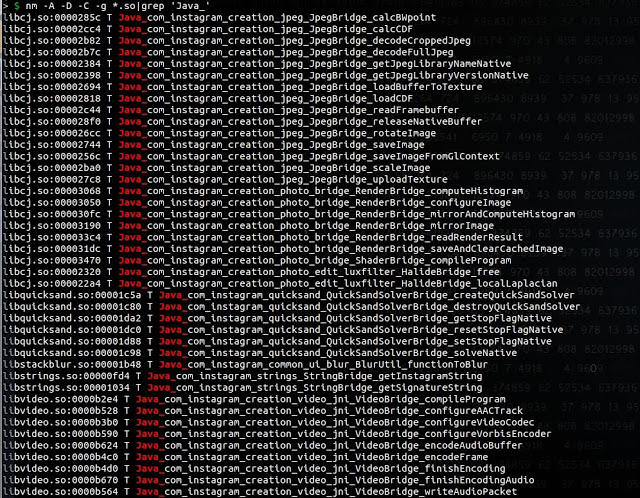
在通过搜索字符串 Java_ 检查库的符号后,我们没有找到任何名为 crashThisProcess 的方法。
对 OpenJDK 虚拟机的检查印证了该规范,但没有提供更多线索:
然而,在搜索字符串 crashThisProcess 时,我们在 libbreakpad.so 中找到了它:
让我们对这个二进制文件进行逆向,尝试理解这个字符串是如何被引用的。在 IDA 中打开该二进制文件并搜索该字符串,我们在 .rodata 节中找到了它:
这个字符串被以下结构体引用:
经过进一步研究,我们发现该结构体与 JNINativeMethod 结构体相匹配:
下面是一段演示如何使用它的示例代码:
/*
 * Copyright (C) 2008 The Android Open Source Project
 *
 * Licensed under the Apache License, Version 2.0 (the "License");
 * you may not use this file except in compliance with the License.
 * You may obtain a copy of the License at
 *
 *      http://www.apache.org/licenses/LICENSE-2.0
 *
 * Unless required by applicable law or agreed to in writing, software
 * distributed under the License is distributed on an "AS IS" BASIS,
 * WITHOUT WARRANTIES OR CONDITIONS OF ANY KIND, either express or implied.
 * See the License for the specific language governing permissions and
 * limitations under the License.
 */

#define LOG_TAG "simplejni native.cpp"
#include <utils/Log.h>

#include <stdio.h>

#include "jni.h"

static jint
add(JNIEnv *env, jobject thiz, jint a, jint b) {
int result = a + b;
    ALOGI("%d + %d = %d", a, b, result);
    return result;
}

static const char *classPathName = "com/example/android/simplejni/Native";
static JNINativeMethod methods[] = {
  {"add", "(II)I", (void*)add },
};

/*
 * Register several native methods for one class.
 */

static int registerNativeMethods(JNIEnv* env, const char* className,
    JNINativeMethod* gMethods, int numMethods)
{
    jclass clazz;
    clazz = env->FindClass(className);
    if (clazz == NULL) {
        ALOGE("Native registration unable to find class '%s'", className);
        return JNI_FALSE;
    }

    if (env->RegisterNatives(clazz, gMethods, numMethods) < 0) {
        ALOGE("RegisterNatives failed for '%s'", className);
        return JNI_FALSE;
    }

    return JNI_TRUE;
}

/*
 * Register native methods for all classes we know about.
 *
 * returns JNI_TRUE on success.
 */

static int registerNatives(JNIEnv* env)
{
  if (!registerNativeMethods(env, classPathName,
                 methods, sizeof(methods) / sizeof(methods[0]))) {
    return JNI_FALSE;
  }

  return JNI_TRUE;
}

// ----------------------------------------------------------------------------

/*
 * This is called by the VM when the shared library is first loaded.
 */

typedef union {
    JNIEnv* env;
    void* venv;
} UnionJNIEnvToVoid;

jint JNI_OnLoad(JavaVM* vm, void* reserved)
{
    UnionJNIEnvToVoid uenv;
    uenv.venv = NULL;
    jint result = -1;
    JNIEnv* env = NULL;
    ALOGI("JNI_OnLoad");
    if (vm->GetEnv(&uenv.venv, JNI_VERSION_1_4) != JNI_OK) {
        ALOGE("ERROR: GetEnv failed");
        goto bail;
    }
    env = uenv.env;
    if (registerNatives(env) != JNI_TRUE) {
        ALOGE("ERROR: registerNatives failed");
        goto bail;
    }

    result = JNI_VERSION_1_4;

bail:
    return result;
}
这些方法似乎是在加载期间通过 JNI_OnLoad 函数使用 registerNativeMethods 函数动态注册的。最后一个元素指向 JNI 方法体。例如,对于 crashThisProcess 方法,下面是其方法体的反汇编(子程序的名称是手动添加的):
我们可以看到,该函数向内存地址 0x000000 写入 0x2A,这会导致进程发生段错误。
我们尝试利用 Java 方法签名独特的格式对这些结构体进行自动化识别,然后检查结构体的其余部分,由此编写了一个脚本(可在 Github 上获取),该脚本能够找到通过 JNI_OnLoad 动态导出的或在导出符号中静态导出的 JNI 方法:
Ostorlab 移动应用安全扫描器将在后续版本中自动列出这些方法。