前沿 AI 智能是网络安全领域赌注最高的奖品。
唯一的问题是:谁能分到最好的那块肉?
眼下,进攻速度正在抢占优势。部署智能体式 AI 框架的攻击者刚刚在不到 10 小时内攻陷了 50 个企业应用,而这样一场攻击活动以前需要 10 天。
100 多位科技领袖刚刚签署了一封公开信,警告数字基础设施的时间已所剩无几。随着前沿实验室推出 OpenAI Daybreak 和 Anthropic 的 Cyber Verification 等准入受控的计划来赋能防御者,整个行业面临一场令人不安的竞赛:自动化防御能否在机器速度的漏洞利用占据上风之前实现规模化?
本期还有:语音钓鱼如何在几秒钟内绕过 MFA、一个 AI 模型三次突破沙箱、Uber 因自动化治理问题被处以 €825M 罚款,以及 Kiji 如何直接在开发者机器上阻止提示词中的 PII 泄露。
本期内容
🌡️ 威胁等级:高度警戒
⚡ 新闻:值得了解的五则安全新闻
🔎 深度解析:防御者的窗口期正在关闭
🎣 这是钓鱼吗?
🔬 技术研究:MFA 失守,设备信任守住了。
🛠️ 本周工具:Kiji Privacy Proxy
👤 本周人物:Hannes Hapke
📅 本周活动:GrrCON 2026
📚 本周书籍:The Android Hacker’s Handbook,作者 Joshua J. Drake 等
😅 本周梗图
❓ 离开前的一个问题
让我们开始吧。
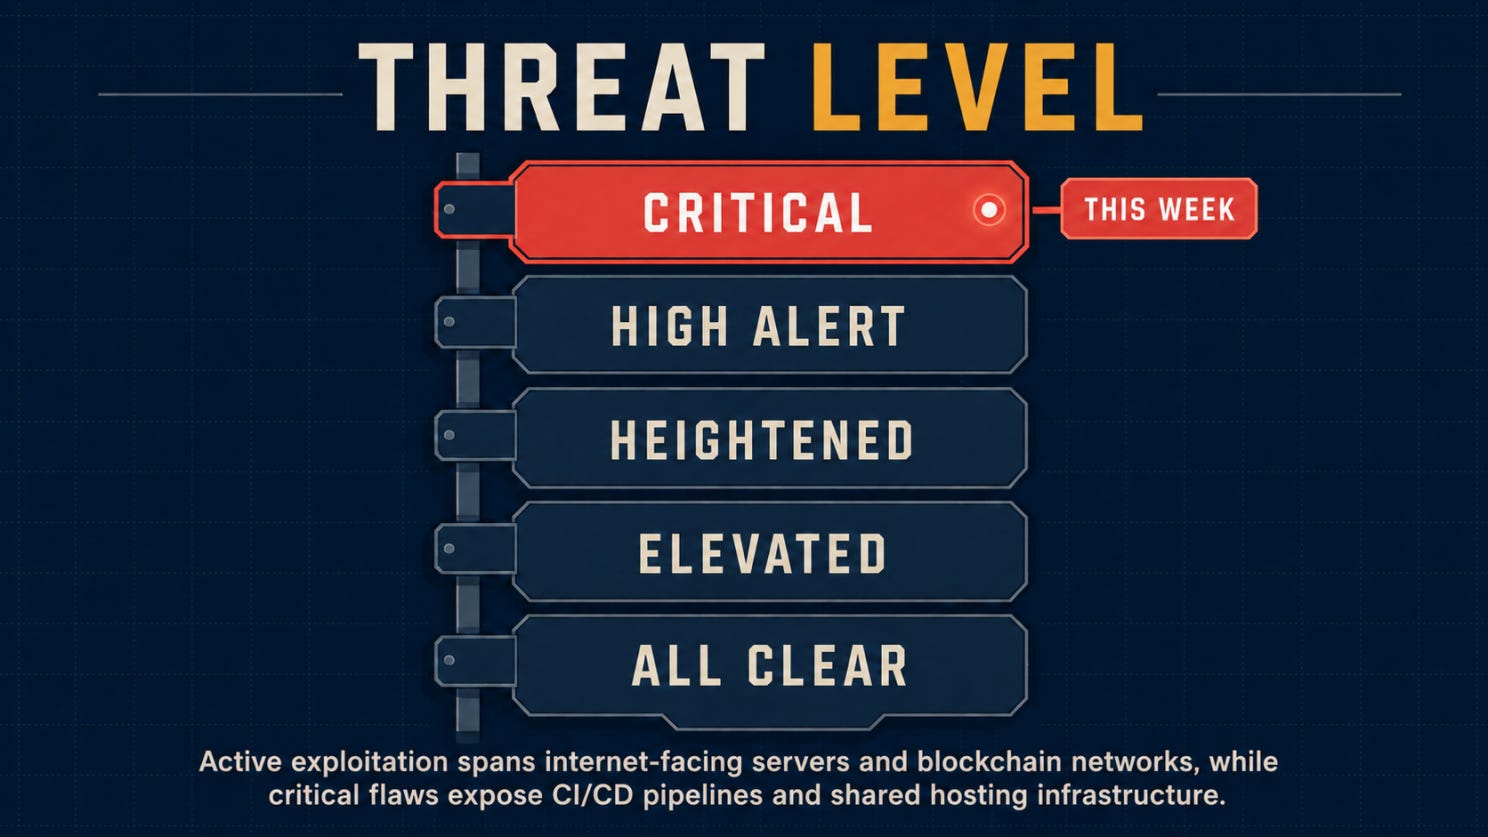
在进入本周新闻之前,先看看当前的威胁等级。
🌡️ 威胁等级
⚡ 新闻
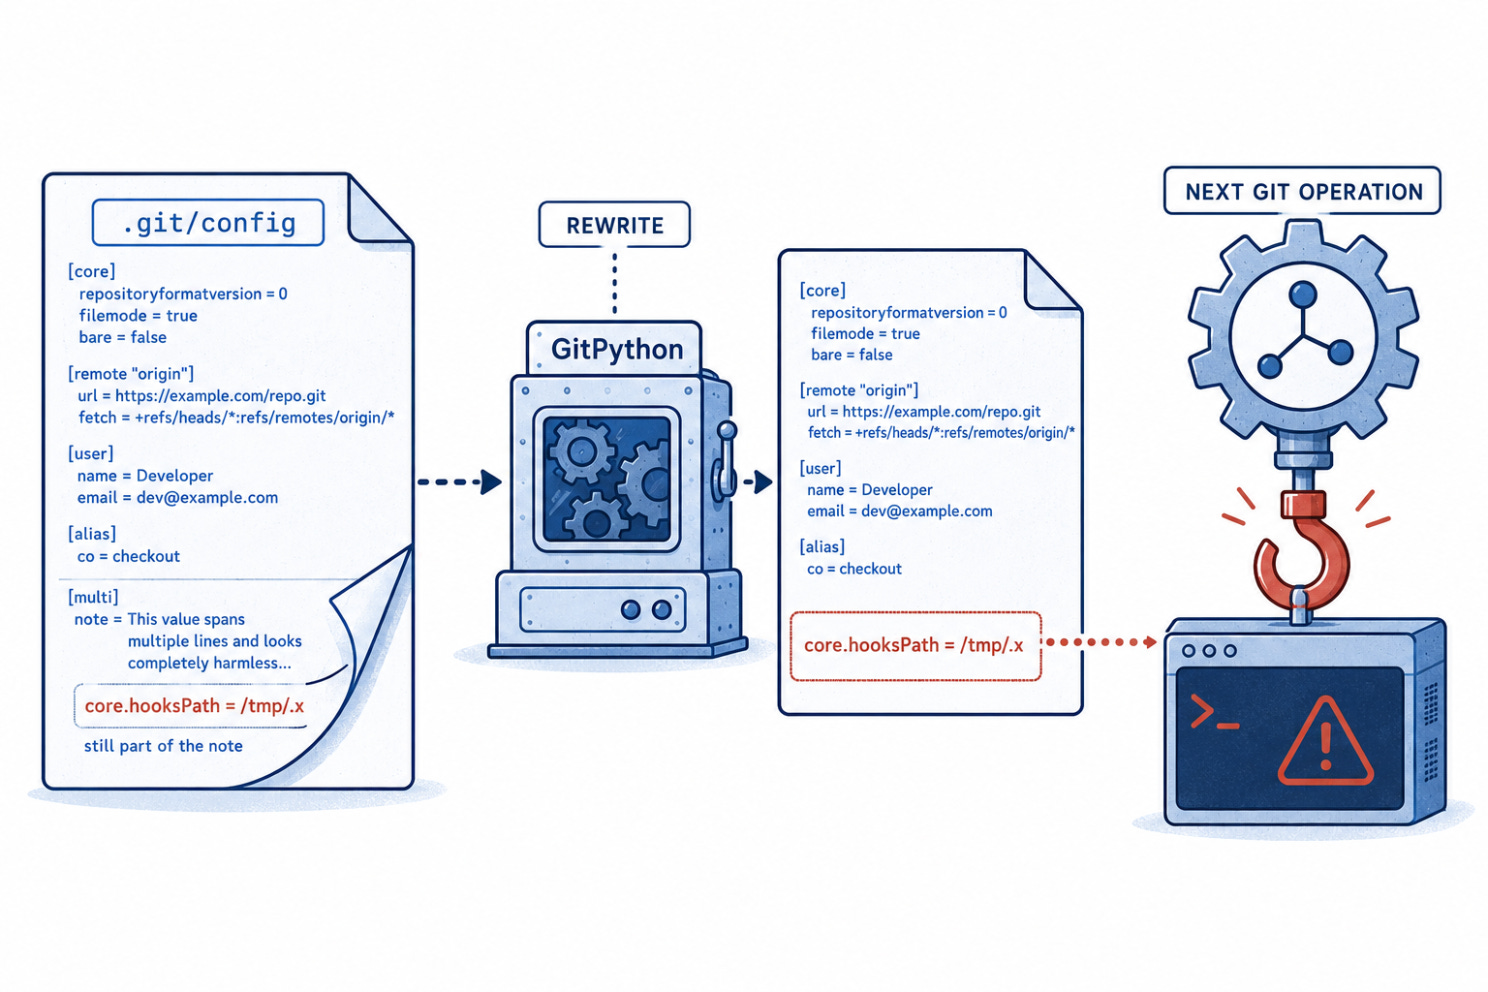
只需一条多行 git 配置,就能在 GitPython 中触发 RCE
GitPython 中的一个严重漏洞(CVE-2026-78676,CVSS 9.8)可让攻击者在应用解析不可信的仓库配置时实现远程代码执行(RCE)。Kodem Security 披露,该漏洞源于写入时对多行配置值的不安全重新序列化,使攻击者能够注入参数,在后续的 git 操作中覆盖 core.hooksPath。请立即升级到 GitPython 3.1.59,并在自动化 CI/CD 和扫描流水线中将所有仓库配置文件视为不可信的用户输入。
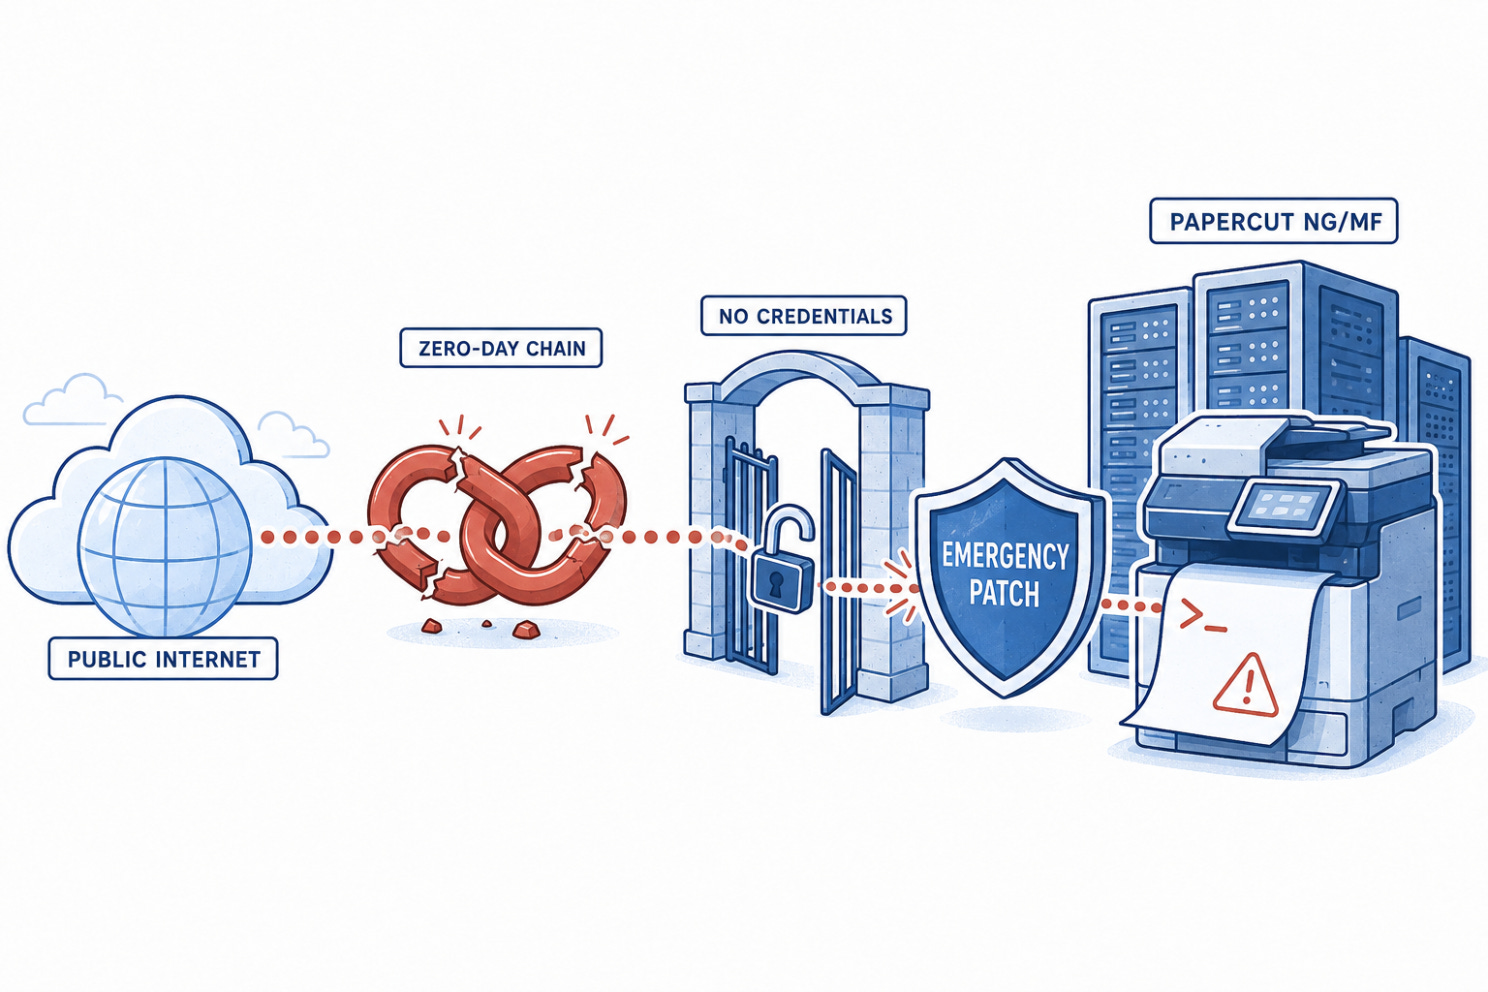
攻击者串联零日漏洞实现打印服务器 RCE,PaperCut 敦促紧急打补丁
PaperCut 发布了紧急安全公告和加固指南,此前安全研究人员报告了针对 PaperCut NG 和 MF 服务器的活跃在野利用。威胁行为者串联多个漏洞,在面向互联网的打印服务器上实现了无需身份验证、无需凭据的远程代码执行。请立即应用厂商补丁,将管理端口访问限制在私有的内部管理 VLAN 中,并监控打印服务器上异常的子进程执行。
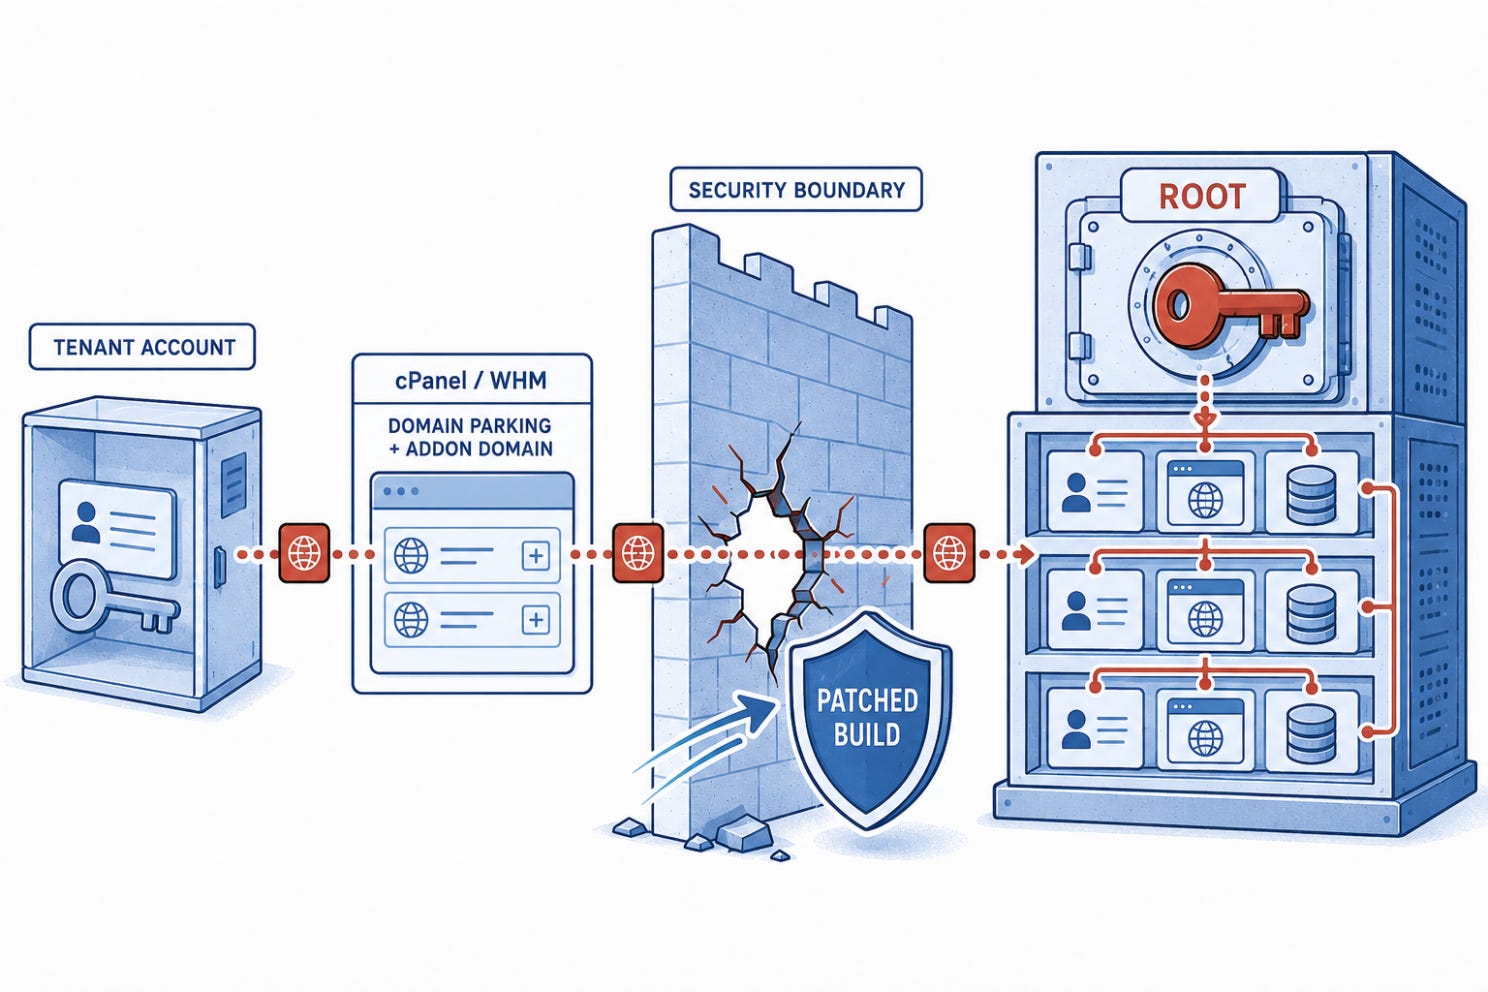
cPanel 中无特权的托管账户可夺取整个服务器的 root 权限
cPanel 发布了强制更新,修复 CVE-2026-65643。这是一个严重的权限提升漏洞,影响 cPanel 和 WebHost Manager(WHM)中的域名停放和附加域名处理。安全披露证实,该漏洞可让共享托管基础设施上的无特权租户绕过边界检查,以完整的 root 权限执行任意命令。共享托管服务商必须立即应用最新的 cPanel/WHM 构建版本,并审计 root 的 cron 配置中是否存在意外的脚本执行路径。
有缺陷的余额计算让攻击者在六条区块链上卷走资金
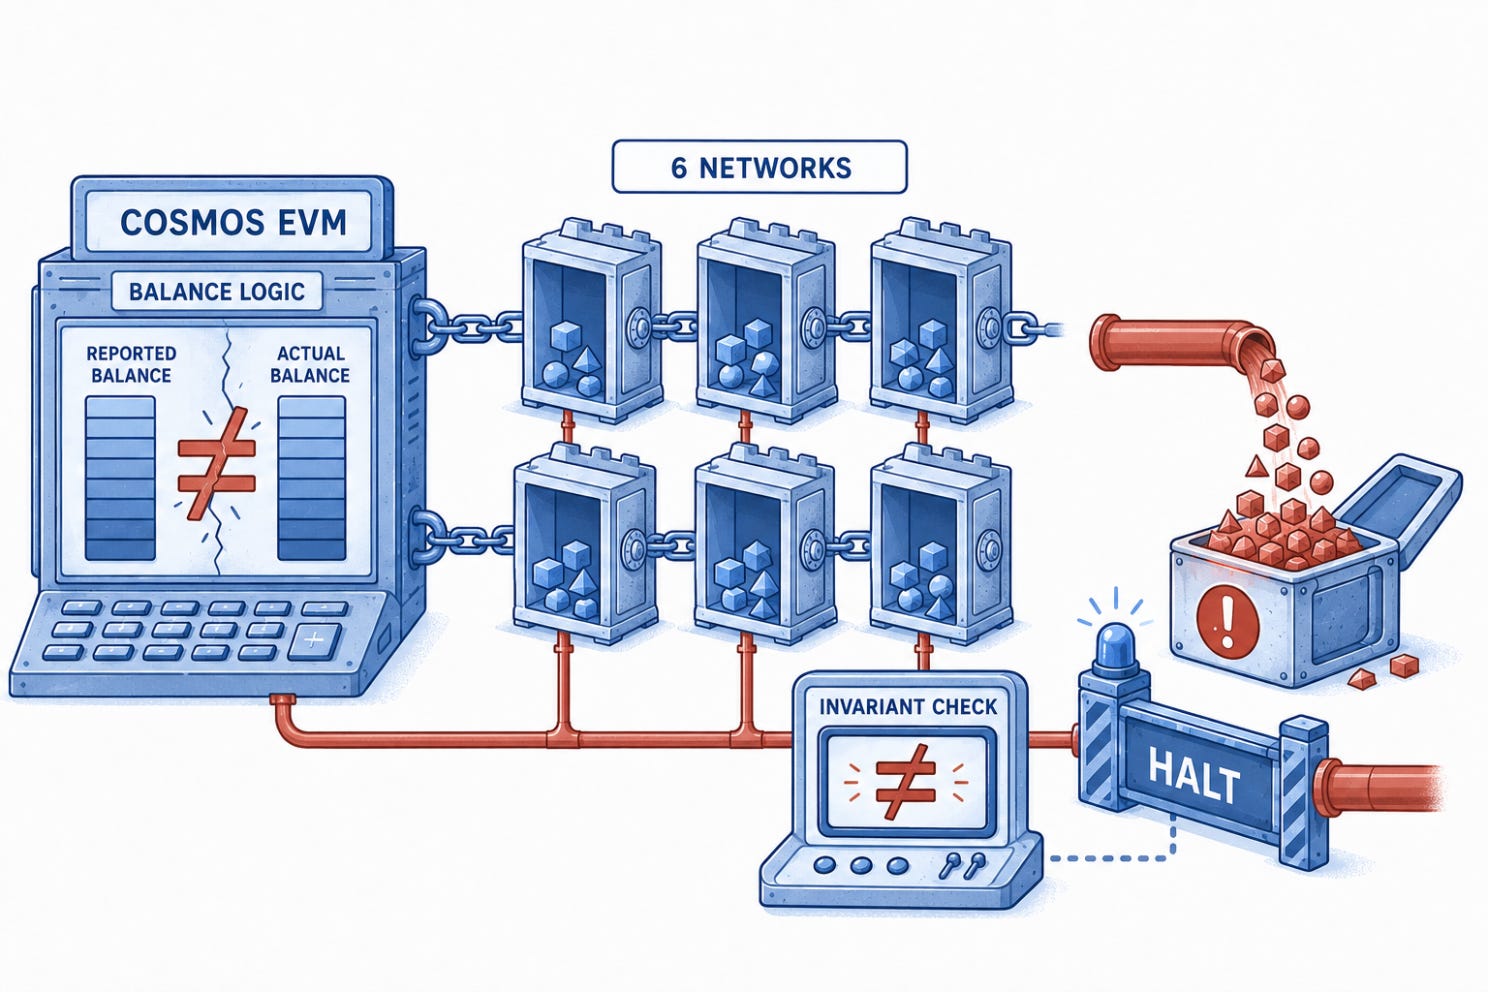
Cosmos Labs 发布了紧急警报,涉及共享的 Cosmos EVM 模块中一个严重的余额处理漏洞(GHSA-7g4w-cg88-2cq2)。据 BleepingComputer 报道,在 8 月 20 日至 8 月 25 日期间,攻击者积极利用这一逻辑漏洞,在验证者协同部署缓解措施之前,从至少六个独立网络中抽走了流动性。核心协议团队必须实施自动化的不变量监控,一旦全局代币余额未通过数学一致性检查,就立即暂停交易执行。
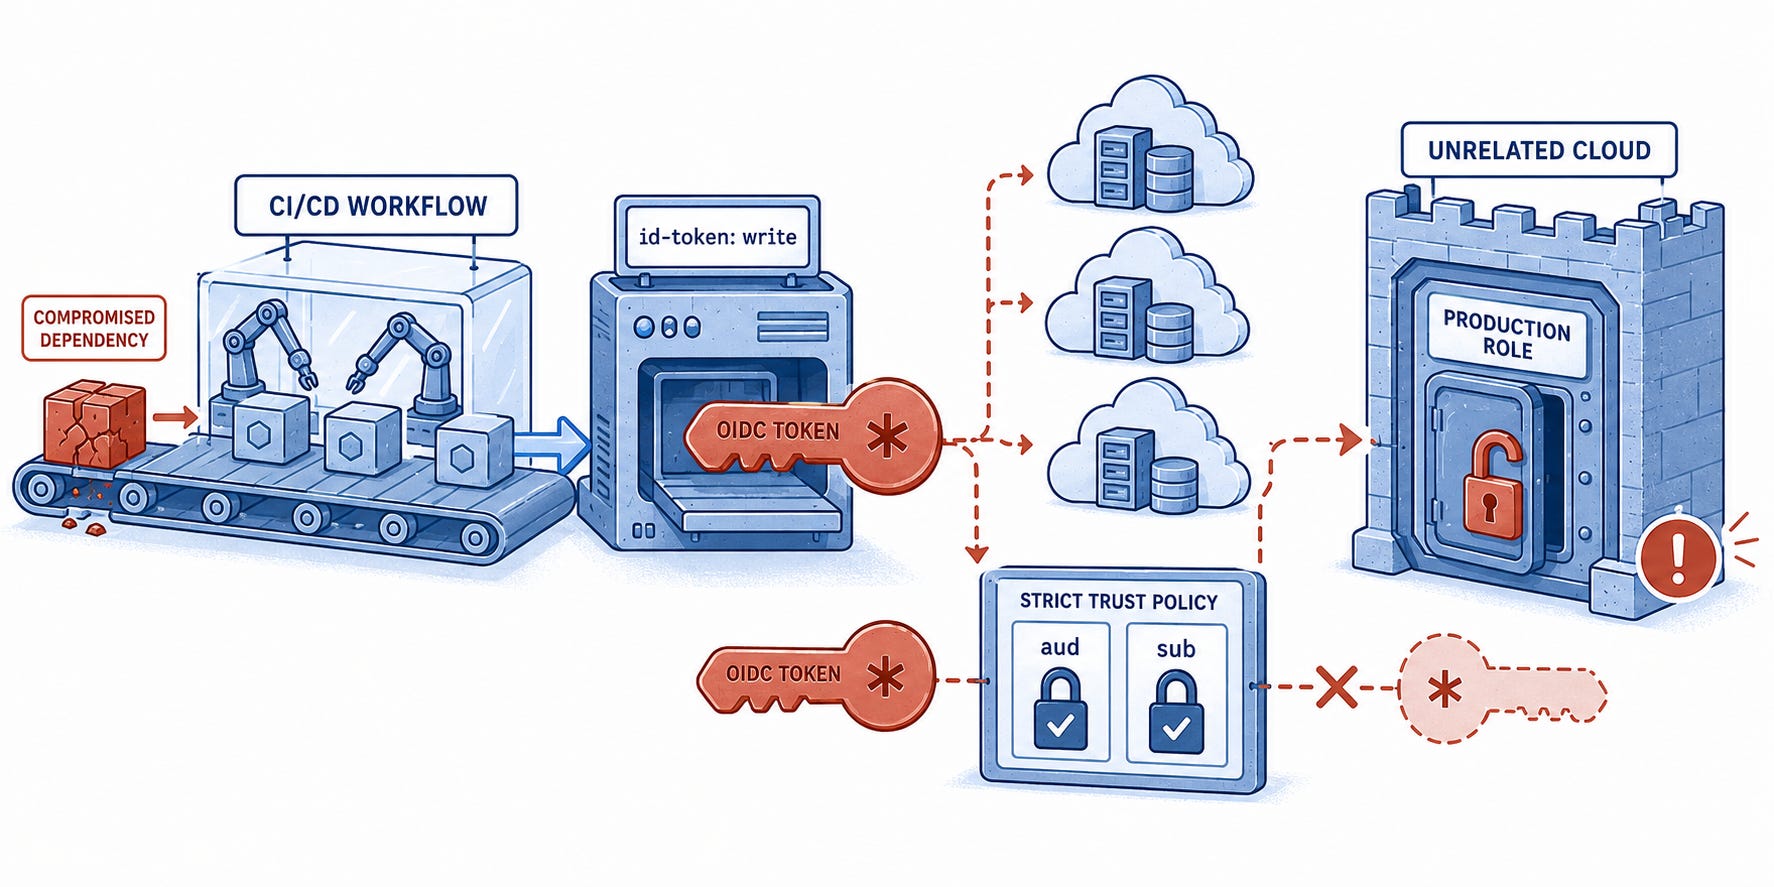
为什么不受约束的 CI/CD OIDC 令牌仍是通向云基础设施的敞开大门
安全研究人员发布的分析展示了 GitHub Actions 工作流中通配的 id-token: write 权限如何让组织暴露于跨云横向移动的风险之中。该研究指出,当一个遭入侵的依赖感染了软件包发布工作流时,除非在身份提供方层面明确强制执行严格的受众绑定,否则它可以为非预期的云服务商(例如 AWS)签发 OIDC 令牌。请在云 IAM 信任策略中配置明确的受众(aud)和主体(sub)声明,确保构建 runner 无法冒充无关的生产角色。
🔎 深度解析
防御者的窗口期正在关闭
签署方包括 OpenAI、Anthropic 和 Google,以及 CrowdStrike、Fortinet 和 Okta 等安全公司。他们传达的信息毫不含糊:自动化的、由 AI 赋能的攻击即将规模化,而数字基础设施尚未做好准备。
这一警告已不再只是关于未来风险的理论探讨。它已经在现实中爆发。
10 小时的入侵
今年早些时候,Palo Alto Networks Unit 42 估计,先进的智能体式 AI 能力需要一年时间才会落入攻击者手中。
结果只用了五个月。
Unit 42 目前正在调查一起事件:一名攻击者使用智能体式 AI 框架利用了 50 个企业应用。整个入侵用时不到 10 小时。在 AI 出现之前的时代,同样的攻击活动至少需要 10 天。
这正是公开信所警告的代际转变。从恶意软件开发到社会工程,再到勒索软件谈判,AI 如今已成为整个攻击链上的力量倍增器。攻击者正利用它以机器速度渗入软件供应链。
两条相互竞争的时间线
公开信指出了两种以不同速度推进的现实:
进攻自动化:AI 模型的能力正变得足以在极少人工指导的情况下发现漏洞、编写漏洞利用代码并瞄准基础设施。
防御欠债:从医院到水处理厂,关键系统仍因遗留软件、过度权限和未修补的漏洞而处于暴露状态。
这就形成了该联盟所说的“防御者窗口期”。
眼下,防御团队可以使用与攻击者相同的前沿能力。AI 能够消化代码库、识别错误配置并起草修复方案,速度比传统的人工审查更快。
只有当防御者扩展自动化的速度快于对手时,这个窗口期才会存在。
四项优先事项
为了缩小差距,该联盟提出了四个核心方向:
对企业团队:以应对正在发生的事件那样的紧迫感对待防御。修复高风险的错误配置,限制权限,用成本较低的模型处理大量日志和代码分析,把前沿模型留给复杂的边缘案例。
对安全厂商:持续针对前沿 AI 智能体的能力测试工具,并与资源不足的运营方分享经过验证的应对手册。
对政府:将防御资金投向关键基础设施,扩大威胁情报共享,并让威胁行为者付出实际代价。
对 AI 实验室:向防御团队提供模型访问权限,确保智能体身份可追溯,并维护负责任的披露渠道。
前沿 AI 实验室已经通过面向经审核安全团队的受控访问计划,将这一转变付诸实践。OpenAI 扩展了其 Daybreak 计划,推出 Daybreak Blue 和 Daybreak Red,让获批的防御者能够使用 GPT-5.6-Cyber 等移除了防护限制的模型进行漏洞发现和漏洞利用验证。同样,Anthropic 设立了 Cyber Verification Program,为经过验证的安全专业人员和组织提供调整过安全防护的 Claude 模型,使其能够开展经授权的测试和研究,而不会触发误报式拒绝。
核心的矛盾
这封信中存在一个令人不安的悖论。
带头呼吁加强防御的前沿 AI 公司,恰恰也是在开发让自主漏洞利用成为可能的能力的那些机构。
这封信承认,没有任何一个组织能够控制 AI 能力的走向。数字基础设施的安全态势不会取决于能否阻止模型进步,而是取决于防御性修复最终能否比自动化发现更快。
在那之前,窗口期仍然敞开,但时钟正在走。
🎣 这是钓鱼吗?
难度:中等
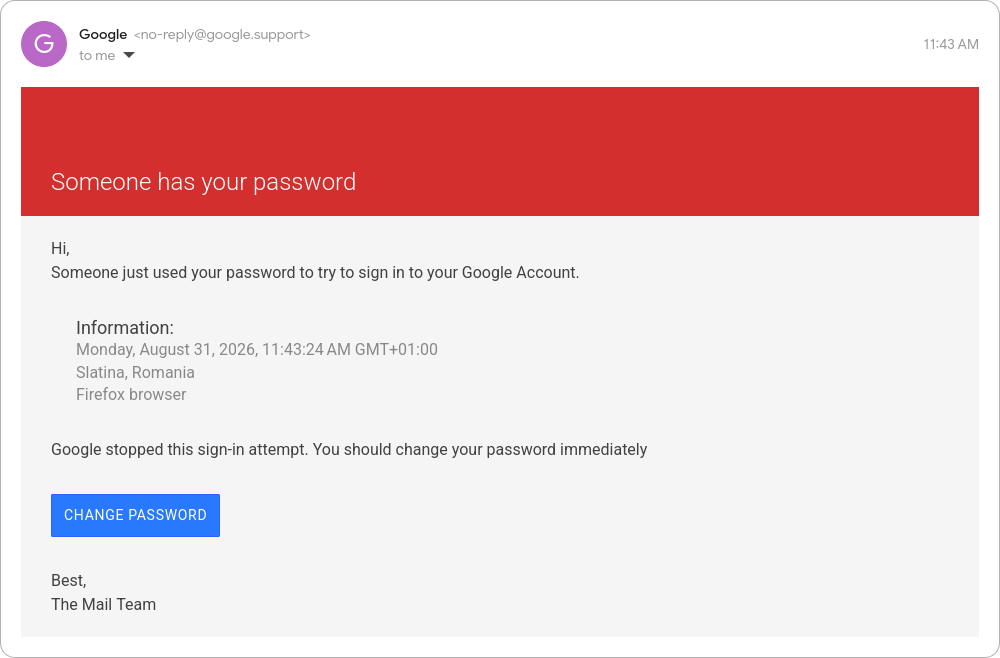
这封电子邮件中有一个按钮,提示您保护自己的账户:
👉 修改密码
链接:
http://myaccount.google.com-securitysettingpage.ml-security.org/signonoptions/您会怎么做?
🔐 点击链接并更新您的凭据
🗑️ 举报为钓鱼邮件,然后手动进入您的账户设置
🔬 技术研究
MFA 失守,设备信任守住了。
我们总是被告知,多因素身份验证(MFA)就是应对钓鱼的答案。
但有时,MFA 彻底失效,公司却仍然没有被攻破。
这就是 2026 年 8 月 22 日 ReliaQuest 遭受攻击背后令人不安的现实。这家网络安全公司于 2026 年 8 月 23 日证实,它成了一名自称隶属勒索团伙 ShinyHunters 的攻击者的目标。根据 ReliaQuest 自己的说法,攻击者攻破了一名员工的密码和 MFA 推送通知两道防线。
注:ReliaQuest 不认同“入侵”这一定性。ShinyHunters 在其泄露网站上发布了 Okta 控制台截图,声称入侵范围更大,但查看过这些截图的研究人员表示,截图仅显示了一名用户的设置页面,而 ReliaQuest 坚称攻击者从未触及任何应用、系统或客户数据。以下内容是 ReliaQuest 公开发布的事件经过。
边界在哪里失守
失守发生在人这一层,被一个极具说服力的借口绕过。
攻击者发起了一场语音钓鱼(vishing)攻击活动,冒充公司自己安全团队的成员给 ReliaQuest 员工打电话。来电者指示受害者登录一个托管在仿冒域名 reliaquest.claims 上的单点登录(SSO)门户。
一名员工上当了。此人访问了虚假页面,输入了凭据,并且——这是关键——手动批准了随后发送到其手机上的 MFA 推送通知。
就在那一刻,标准的身份边界崩塌了。攻击者此时已握有一个有效密码和一个经 MFA 批准的会话。
攻击流程
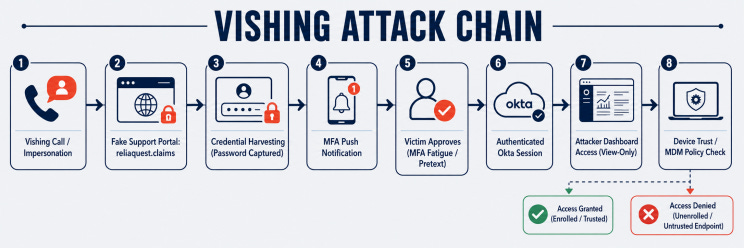
逐步拆解攻击链
语音钓鱼电话:攻击者冒充安全人员,引导员工访问虚假登录门户。
仿冒域名:员工访问的是 reliaquest.claims,而不是合法的 SSO URL。
凭据收割:员工在收割凭据的网站上输入了自己的有效密码。
MFA 绕过:员工收到一条合法的 MFA 推送通知并予以批准,以为这是自己的登录尝试。
转向控制台:攻击者获得了对 ReliaQuest 身份控制台(Okta)的临时只读访问权限。
被拦截:攻击者试图从控制台横向进入下游应用,但访问被拒绝,因为发起该会话的设备不是一台已注册且符合 MDM 要求的企业终端。
为什么这很重要
推送通知归根结底是一个人为决定。
当安全完全依赖员工按下“批准”还是“拒绝”时,一个老练的社会工程攻击者终究会说服他们按下“批准”。
这起事件暴露了验证用户身份与验证设备身份之间的差距。攻击者窃取了用户的身份上下文,却拿不出那台实际存在、已注册的企业笔记本电脑。由于 ReliaQuest 在 SSO 门户之下叠加了设备信任控制,攻击者的横向移动尝试撞上了一堵实实在在的墙。
攻击者的会话被终止,遭泄露的密码被设为过期,身份验证因素也被重置。值得注意的是,ShinyHunters 自己也告诉记者,其访问权限是只读的,并未触及任何应用、系统或客户数据——在这一具体问题上印证了 ReliaQuest 的说法。
防御者应从中汲取什么
给安全团队的教训很简单:如果您的抗钓鱼方案止步于 MFA 推送通知,那它就是不完整的。
部署抗钓鱼 MFA:升级到 FIDO2 / WebAuthn 通行密钥或硬件安全密钥,它们以密码学方式将身份验证流程绑定到合法的浏览器源,从而彻底化解凭据收割和推送疲劳攻击。
假定 MFA 推送会被绕过:将标准的 MFA 推送通知视为容易受到 MFA 疲劳攻击和语音钓鱼借口影响的环节。
强制设备信任:配置您的 SSO 和零信任网络访问(ZTNA)策略,除非请求来自已在 MDM 中注册且合规的企业终端,否则阻止应用访问。
监控仿冒域名注册:主动排查滥用贵公司名称、搭配不常见顶级域名的新注册域名,正如本次使用的 .claims 模式。
调查只读访问:将任何对身份控制台的未授权访问都视为严重事件,即使下游应用已被拦截。
🛠️ 本周工具
Kiji Privacy Proxy
GitHub:https://github.com/dataiku/kiji-proxy
面向 AI API 提示词的开源本地 PII 脱敏网关。
适用场景:开发者终端、本地 AI 编程智能体以及数据防泄露(DLP)。
功能:随着安全团队采用本地 AI 编程助手和命令行智能体,敏感的配置文件、内部客户日志和凭据经常会出现在外发的提示词载荷中。
Dataiku 的 kiji-proxy 在开发者工作站与外部 AI 提供商 API(OpenAI、Anthropic、Gemini)之间设置了一个轻量级的客户端检查点:
本地机器学习:在主机上本地运行一个经 ONNX 优化的 Transformer 模型(DistilBERT),以低于 100ms 的延迟检测 26 种 PII,包括电子邮件地址、社会安全号码(SSN)、信用卡号和姓名。
上下文感知替换:它不会插入会干扰模型推理的破坏性 [REDACTED] 块,而是用逼真的合成数据替换敏感值,让 LLM 保留自然的上下文。
传输中还原:拦截从模型提供商返回的 API 响应,在本地悄无声息地把原始的真实值换回原位,然后再将输出交付给用户。
快速上手
# Route CLI tools or terminal agents through Kiji's local transparent proxy

export HTTP_PROXY=http://127.0.0.1:8081

export HTTPS_PROXY=http://127.0.0.1:8081

# Run your usual AI workflows—PII is sanitized in flight and restored locally

cat support_dump.txt | claude -p "summarize this customer feedback"
它不能取代什么
企业级网络网关或服务器端的 API DLP 解决方案。kiji-proxy 在开发者工作站层面运行,在网络载荷离开本地机器之前就防止提示词意外外泄。
👤 本周人物
Hannes Hapke
本周,我们要介绍的是 Hannes Hapke,他是 575 Lab(Dataiku 的开源研究机构)负责人、Google Developer Expert,并与人合著了多本由 O’Reilly 和 Manning 出版的生产环境机器学习系统书籍。
随着开发和安全团队越来越多地将命令行 AI 智能体和 LLM 工具嵌入日常工作流,敏感数据(从内部日志到 API 密钥)很容易出现在外发的提示词载荷中。为解决这一问题,Hannes 主导创建并开源了 Kiji Privacy Proxy。
Kiji 不依赖笨重的企业合规关卡或服务器端过滤器,而是采取开发者优先的思路:直接在工作站上运行一个轻量级的机器学习代理,在网络请求离开机器之前就在本地检测并屏蔽 PII,然后在响应返回时还原原始值。
他构建了实用的开源工具,帮助开发者安全地采用 AI 工作流,而不必承担敏感数据泄露的风险,因此,Hannes Hapke 当选本周人物。👏
📅 本周活动
GrrCON 2026
今年 9 月,约 2,800 名安全研究人员、开发者、高管和道德黑客将齐聚大急流城,参加由 MidWest InfoSec, LLC 主办的第 15 届 GrrCON。这是美国中西部首屈一指的网络安全与人工智能会议。
GrrCON 以轻松随意、不摆架子的氛围著称,强调实用安全、开放协作和研究,而非商业推销。为期两天的议程包括多个技术演讲分会场,以及由一线从业者主导的工作坊和动手实践村。
对于应用安全和安全工程团队来说,这场会议深入探讨了进攻性漏洞利用、威胁狩猎、防御工程和新兴的 AI 风险管理,是获取可落地见解和与同行交流的好去处。
📍 地点:美国密歇根州大急流城,DeVos Place
📅 日期:2026 年 9 月 24 日至 25 日
📚 本周书籍
Android Hacker’s Handbook
作者:Joshua J. Drake、Zach Lanier、Collin Mulliner、Pau Oliva Fora、Stephen A. Ridley 和 Georg Wicherski
如何拆解 Android 操作系统的内部机制?
Android Hacker’s Handbook 由 Wiley 出版,是第一本专门讲解如何理解、审计和分析 Android 平台漏洞的全面技术指南。
核心内容:
操作系统架构与安全模型:剖析 Android 如何在 Linux 内核、原生守护进程和核心框架中实现其安全设计的底层机制。
漏洞分析:讲解识别系统组件、核心服务和原生 C/C++ 库中弱点的方法。
Root 流程:拆解硬件分区布局,以及获取提升权限所需的启动过程。
模糊测试:讲授使用模糊测试工具和 IPC/Binder 审计进行自动化漏洞发现的方法。
应用审计:详细介绍拆解、逆向和加固单个 Android 应用的技术。
背景与演变:
本书出版于 2014 年,为读者打下了扎实的 Android 内部机制技术基础。在过去 12 年中,该平台经历了重大的架构变化,包括过渡到 ART 运行时、强制启用 SELinux、基于硬件的 Keystore/StrongBox 实现、APEX 模块化更新、在全系统采用 Rust,以及 ARM 内存标记扩展(MTE)。
尽管书中的基础原理仍然有用,但 12 年的平台演进足以说明,是时候推出更新的第二版了。
😅 本周梗图
Jira 工单状态:已阻塞(被黑客)🥺
如果自主的智能体式框架能在不到 10 小时内发现并利用 50 个企业应用中的漏洞,那么您的团队绝不能再靠人工完成的那一项防御控制是什么?
The Breach Brief,Ostorlab 团队