Lancement de nouvelles capacités de remédiation pour des corrections rapides, rigoureuses et efficaces
La gestion des vulnérabilités est un parcours difficile. Pour aider à corriger les vulnérabilités de façon urgente, rigoureuse et efficace, nous sommes ravis de lancer nos nouvelles capacités de remédiation, riches en nouvelles fonctionnalités.
Fastidieux, pénible, interminable… est-ce ce que vous vivez lorsque vous suivez les vulnérabilités pour vous assurer qu'elles sont corrigées de manière urgente, rigoureuse et efficace ?
Cela implique généralement de longs allers-retours dans votre système de tickets interne favori et tant aimé, ou par simple e-mail.
Après avoir copié-collé des résultats issus de rapports de pentest et de scanners de vulnérabilités. Viennent ensuite des revues pour s'assurer que les détails fournis suffisent pour corriger le problème, sans oublier de vérifier que les résultats ne sont pas des doublons, des faux positifs ou une partie d'un risque résiduel. Quelqu'un est enfin, on l'espère, désigné pour corriger le problème. À moins que le problème ne soit oublié, abandonné ou perdu de vue jusqu'à votre prochaine évaluation ou revue d'un incident de compromission.
Quel parcours difficile !
Si de nombreuses solutions de sécurité prennent en charge l'intégration avec des systèmes tiers, la réalité est que cela se limite souvent à créer un ticket ou à en mettre à jour un existant. Ces intégrations manquent souvent d'agrégation ou de suivi intelligent des résultats, et génèrent plus de travail de nettoyage qu'elles n'en résolvent.
Voici ce qu'une intégration idéale devrait faire :
- Elle devrait suivre toutes les occurrences d'une même vulnérabilité dans un même ticket ;
- Elle devrait offrir la possibilité de signaler des corrections et de les vérifier ;
- En cas de faux positifs ou d'exceptions acceptées, elle ne devrait pas déclencher un nouveau problème.
- Et si le problème a été corrigé mais réapparaît plus tard, elle devrait rouvrir le même ticket pour conserver l'historique des corrections.

La bonne nouvelle, c'est qu'Ostorlab le fait désormais. Permettez-moi de vous présenter nos nouvelles capacités de remédiation ! :)
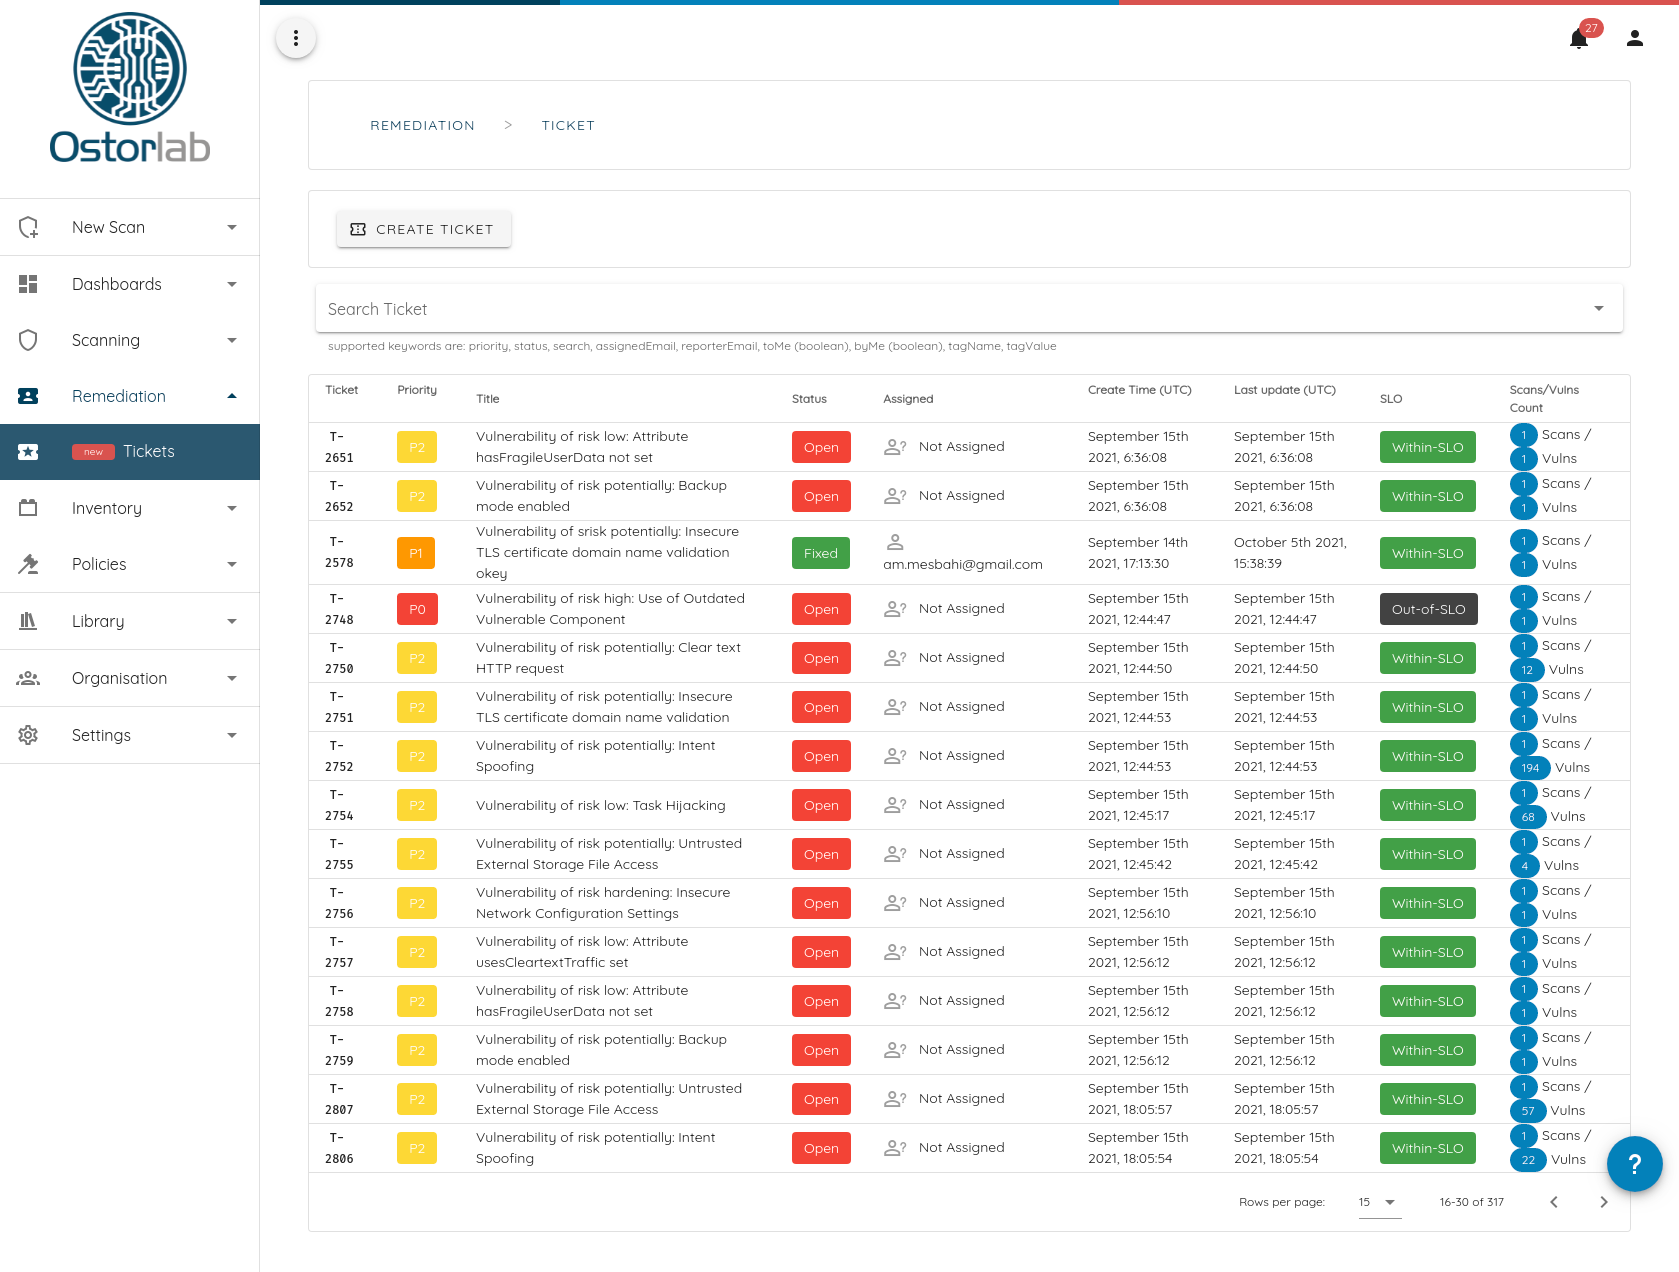
- Nous agrégeons correctement les vulnérabilités pour que vous n'ayez pas à le faire
- Nous validons les corrections et vous prévenons dès que les problèmes sont vérifiés
- Nous assurons le suivi continu des faux positifs, des exceptions et des problèmes rouverts

Et cela fonctionnera aussi bien si vous disposez d'un système de tickets interne, comme Jira ou ServiceNow, avec lequel nous nous intégrons de façon transparente, qu'en utilisant notre système entièrement autonome, conçu de bout en bout pour gérer les vulnérabilités.
Le nouveau système de tickets vous permet de :
- Assigner un ticket à un utilisateur pour garantir la mise en œuvre des corrections
- Collaborer avec votre équipe et échanger avec elle grâce à la section des commentaires
- Définir des priorités, mettre à jour les statuts et étiqueter les tickets pour indiquer l'urgence ou faciliter les recherches et les filtres
- Rechercher un ticket par utilisateur, priorité, statut ou étiquette
- Déclencher automatiquement une vérification de la correction une fois un problème résolu
La plateforme va même plus loin : vous pouvez définir des SLO de vulnérabilités, comme « merci de corriger les problèmes de sévérité élevée en moins de 5 jours ».
Grâce à l'agrégation des tickets, la plateforme sait si un problème n'a pas été résolu à temps et aide à le prioriser ou à l'escalader.

Et ce n'est pas tout. Toute l'activité des tickets et des vulnérabilités génère des métriques qui vous permettent de surveiller la santé de votre programme de sécurité, comme le taux de correction, le % d'applications sécurisées, le taux d'exceptions et le taux de réouverture.
Ces métriques sont suivies dans le temps, mais peuvent être comparées à la moyenne d'une organisation et aux bonnes pratiques. Vous disposez ainsi de toutes les données pour vous assurer de prendre la bonne décision et de piloter les bonnes priorités.
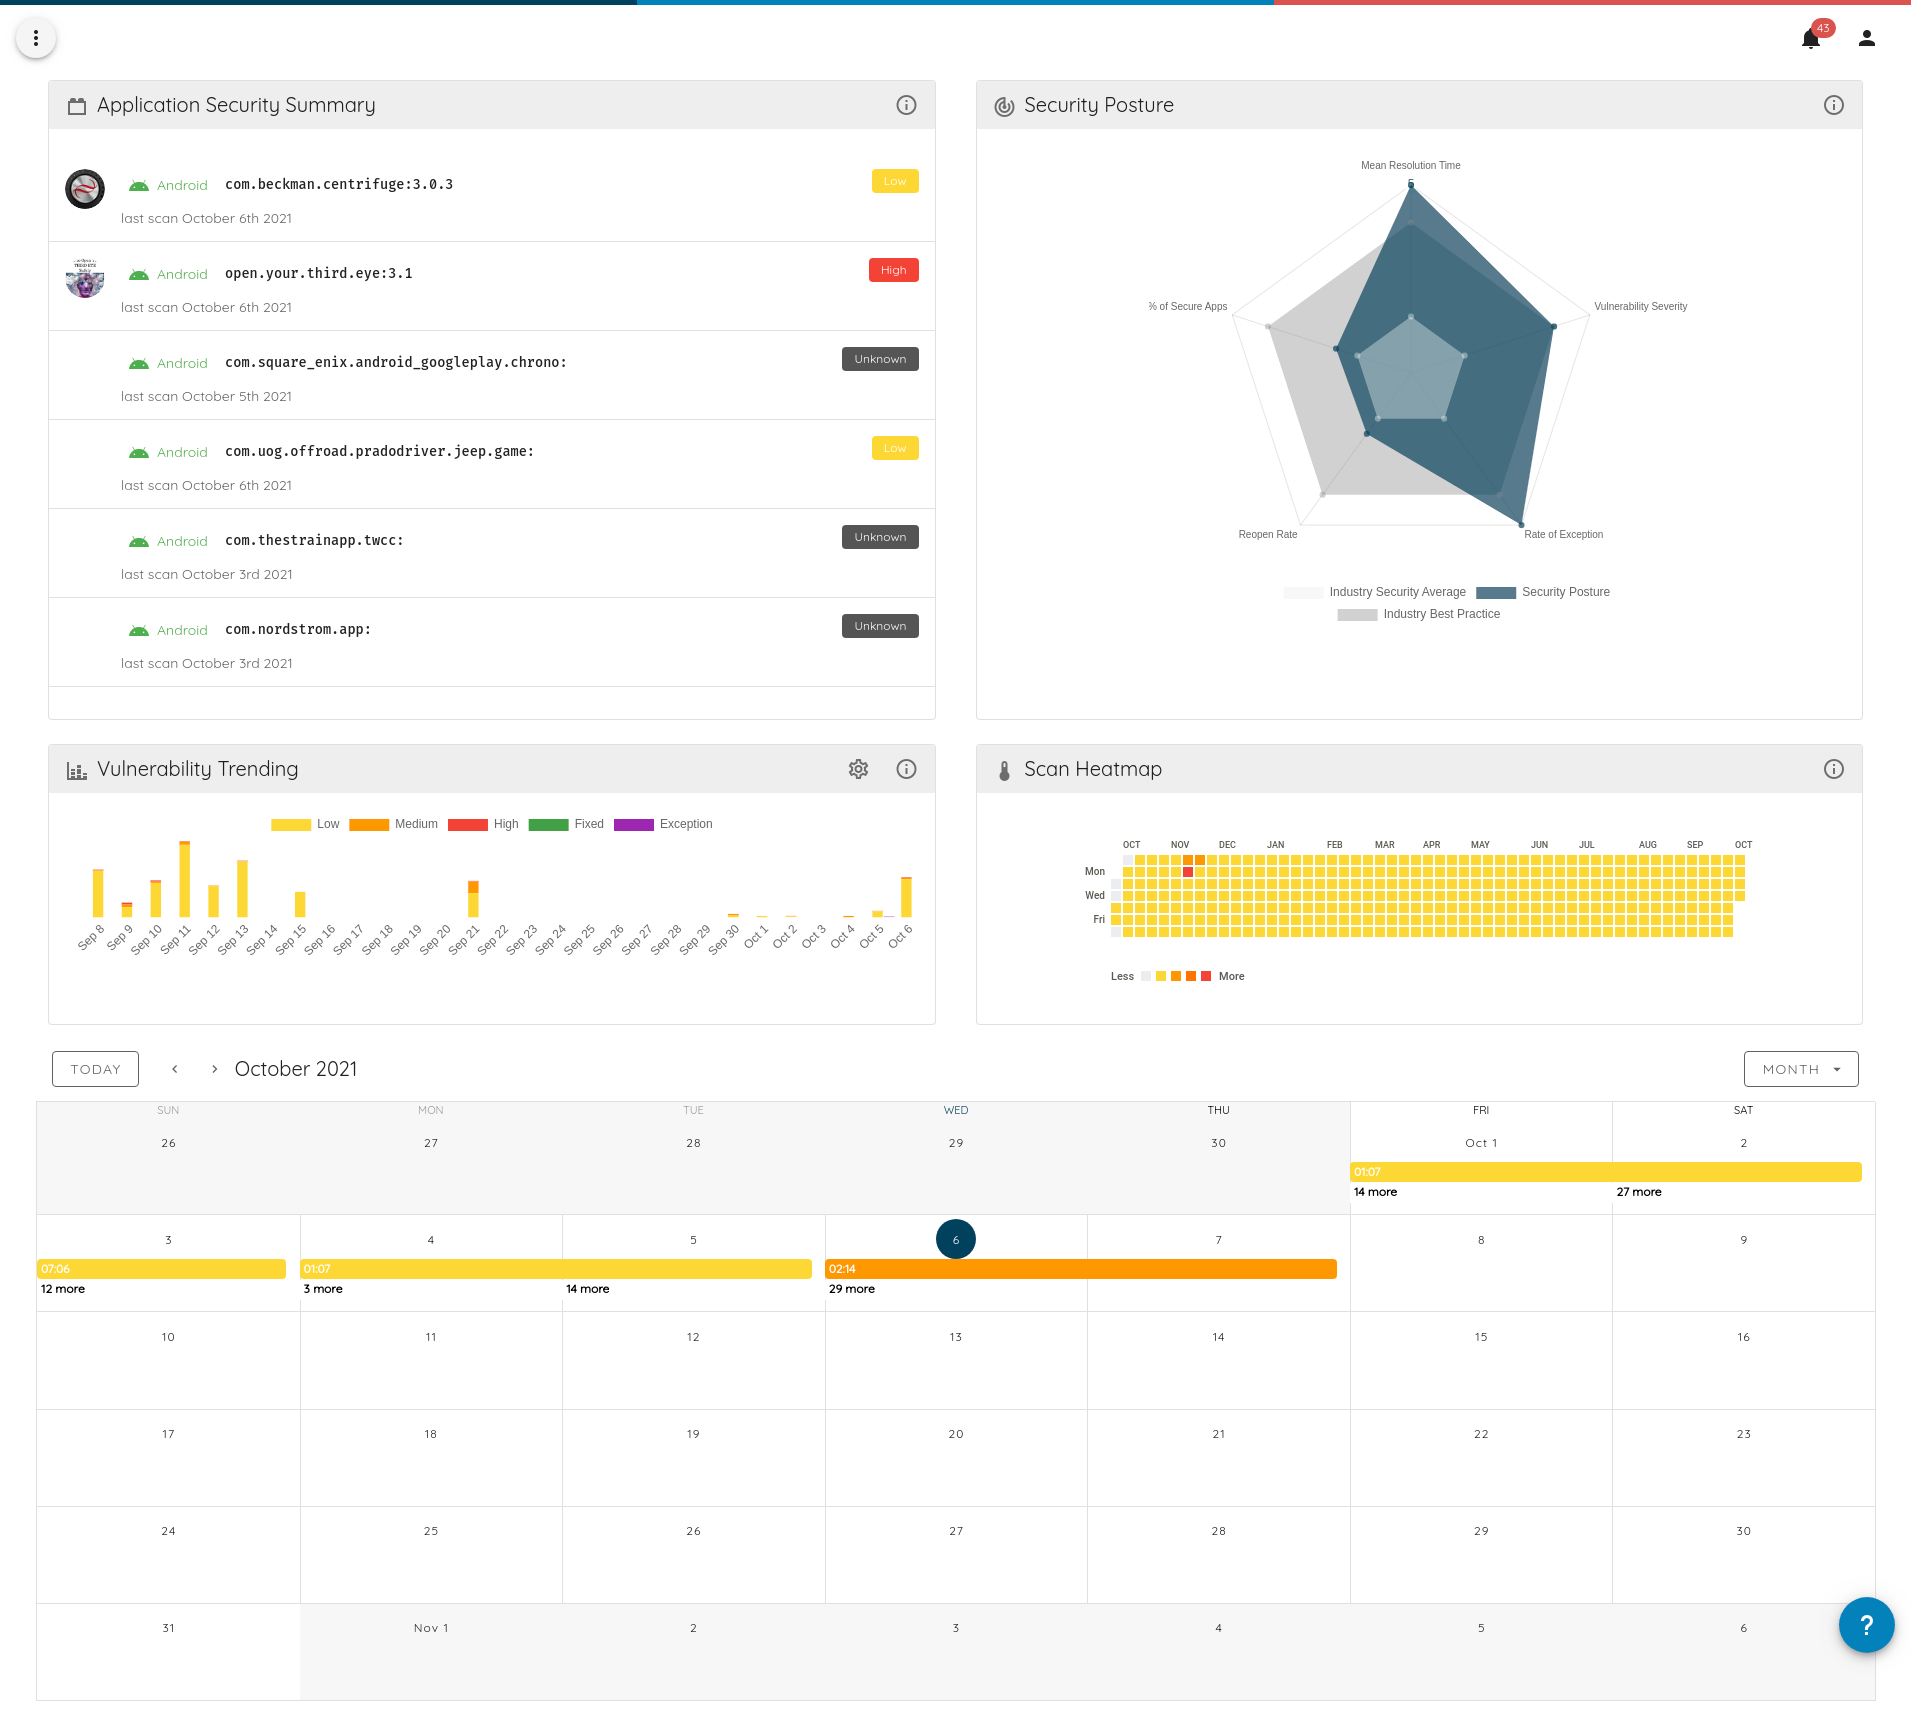
La plateforme vous permet aussi de séparer le travail de remédiation entre différentes organisations. Imaginons par exemple que certaines applications soient développées en interne tandis que d'autres le sont par un tiers. Donner accès à votre système de tickets interne est exclu : vous pouvez alors créer une organisation dédiée pour chacun et gérer les efforts de remédiation séparément.

Enfin, ces capacités ne s'arrêtent pas aux résultats de scan : des tickets peuvent être créés pour gérer des vulnérabilités issues d'autres plateformes ou d'évaluations manuelles. Vous pouvez ainsi profiter de toutes les métriques et données d'analyse générées automatiquement par la plateforme, et disposer d'un guichet unique pour gérer l'ensemble de vos résultats :
Proposer ces capacités, de la remédiation à la responsabilité des corrections de vulnérabilités, en passant par la définition de politiques de correction et la collecte et la comparaison de métriques sur votre organisation, s'inscrit dans un programme plus vaste visant à construire une solution de scan de sécurité autonome.
L'ambition de piloter la mitigation et la remédiation automatisées des vulnérabilités, de la publication du correctif sur le store jusqu'à la déconnexion de machines non critiques, est un vaste programme. Ces capacités sont essentielles pour atteindre ce niveau d'autonomie avancé.
Les fonctionnalités futures sont déjà en préparation et viseront à fournir des capacités plus avancées pour piloter la remédiation automatisée et à étendre nos capacités à d'autres plateformes.
Enfin, et ce n'est pas le moins important, toutes les nouvelles fonctionnalités (oui, toutes :)) font partie de notre plateforme communautaire : elles sont entièrement gratuites, free, gratis, مجانا, 免费.
Pour résumer :
- Nous automatisons toute la gestion pénible du cycle de vie des vulnérabilités pour que vous n'ayez pas à le faire
- Nous vous donnons de la visibilité sur vos vulnérabilités, de la validation des corrections à l'évaluation de votre posture de sécurité
- Nous veillons à ce qu'aucun problème ne soit jamais oublié ni abandonné, et nous vous aidons à fixer des échéances pour que les choses soient corrigées à temps
- Nous fournissons les capacités supplémentaires pour travailler à l'échelle de votre organisation, avec des tiers, avec d'autres outils, et tout cela dans une seule plateforme
- Enfin, tout cela fait partie de notre plateforme communautaire et est entièrement gratuit
Nous espérons vraiment que cela vous plaira ; n'hésitez pas à nous faire part de vos retours, et vous pouvez commencer ici : Scannez, remédiez, corrigez maintenant !

Tags :
remediation