Oracle PeopleSoft:遭ShinyHunters利用的RCE(CVE-2026-35273)
PeopleTools 8.61 和 8.62 中无需身份验证的 RCE,经由进入 PSEMHUB 的 SSRF 链:被 ShinyHunters 作为零日漏洞利用,已在 6 月 10 日的 Oracle 安全警报中修复。
要点速览
CVE-2026-35273 是对 Oracle PeopleSoft 的无需身份验证的远程接管,作为零日漏洞被利用,并在修复数月后再次被利用。
- Zero Day Initiative 报告的三个漏洞组成一条链:Integration Gateway(PSIGW)中的服务端请求伪造、Environment Management Hub(PSEMHUB)默认信任的环回地址,以及 PSEMHUB 内部的两条代码执行路径。Oracle 在 2026 年 6 月 10 日的安全警报中以单一 CVE 修复了全部三个漏洞。
- PeopleSoft Enterprise PeopleTools 8.61 和 8.62 是受影响的受支持版本。CVSS v3.1 9.8(CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H),由 Oracle 评分。
- ShinyHunters(Mandiant 和 Google Threat Intelligence Group 追踪为 UNC6240)于 2026 年 5 月 27 日至 6 月 9 日将其作为零日漏洞利用,主要针对大学;9 月又在高等教育、技术、IT 服务、医疗、农业、运输和政府部门掀起范围更广的浪潮。CISA 于 6 月 12 日将其加入 KEV 目录。
- 应用 Oracle 6 月 10 日安全警报的补丁,并保持使用受支持的 PeopleTools 版本。在此之前,禁用或移除 Environment Management Hub。补丁关上门,但不会驱逐已在内部的攻击者。
我是否受影响?
同时满足以下两点即受影响:
- 您的部署运行 PeopleSoft Enterprise PeopleTools 8.61 或 8.62,即 CVE 记录列为受影响的两个受支持版本。如果您运行较旧、不受支持的 PeopleTools 版本,Oracle 的警报指出这些版本未针对该漏洞进行测试,且很可能同样受影响。应视为该链存在,并计划迁移到受支持版本。
- Integration Gateway 和 Environment Management Hub 已部署,这是 Environment Management Framework 的默认安装。两者作为独立的 Oracle WebLogic 应用运行,而这条链需要两者:PSIGW 用于到达 PSEMHUB,PSEMHUB 用于执行代码。
与 PeopleSoft 管理员或在 My Oracle Support 中确认 PeopleTools 版本,然后检查这条链所需的两条路径。两者都不需要登录。Integration Gateway 是入口,因此从网络外部测试。Environment Management Hub 则从 PeopleSoft 服务器本身测试:这条链经由网关从环回地址到达它,所以它只要已部署即可被利用,无需对外暴露:
# From a network outside your perimeter: the entry point should be unreachable
curl -s -o /dev/null -w "%{http_code}\n" https://<your-peoplesoft-host>/PSIGW/HttpListeningConnector
# On the PeopleSoft web server itself: any response means the Hub is deployed
curl -s -o /dev/null -w "%{http_code}\n" http://127.0.0.1:<pia-port>/PSEMHUB/hub
对于第一项测试,超时或连接拒绝以外的任何响应都意味着入口已暴露,需要做出下面的暴露决策。对于第二项测试,任何响应都意味着 Hub 已部署:仅针对 /PSEMHUB/ 的边界规则无法阻止这条链,因为伪造的请求来自服务器本身,因此请按下文所述禁用或移除 Hub。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| PeopleTools 8.61 | 8.61(受支持版本) | Oracle 安全警报补丁,2026 年 6 月 10 日 |
| PeopleTools 8.62 | 8.62(受支持版本) | Oracle 安全警报补丁,2026 年 6 月 10 日 |
| 较旧的 PeopleTools 版本 | Oracle 未测试;据警报很可能同样受影响 | 无补丁;迁移到受支持版本并应用警报补丁 |
Oracle 的安全警报是补丁和确切版本矩阵的一手来源:https://www.oracle.com/security-alerts/alert-cve-2026-35273.html
据 Mandiant 2026 年 6 月的报告,其通知了 100 多家 IP 地址与潜在脆弱端点相关的全球组织;其中 68% 是高等教育机构。
如何修复?
通过您惯常的 PeopleSoft 补丁流程应用 Oracle 2026 年 6 月 10 日安全警报的补丁,并保持使用受支持的 PeopleTools 版本。Mandiant 的 9 月报告明确指出,WAF 规则和基于路径的阻断不能替代打补丁。
如果暂时无法打补丁,Mandiant 依据 Oracle 安全警报的指导,列出了消除这条链所需暴露的步骤:
- 多服务器安装中,如果不用 Environment Management Hub(EMHub)服务打补丁,就禁用它。单服务器安装中,彻底移除 PSEMHUB 应用。Mandiant 指出,限制这些管理端点不会破坏正常的用户会话。
- 无法禁用 EMHub 服务时,在网络边界或防火墙层面阻断对
/PSIGW/HttpListeningConnector和/PSEMHUB/*的外部访问。能阻止这条链的是针对/PSIGW/HttpListeningConnector的规则:伪造的请求从服务器本身到达 Hub,从不穿过边界。针对/PSEMHUB/*的规则仍然有用,因为在 9 月的浪潮中,攻击者也直接向暴露的 Hub 发送了请求。 - 让规则作用于解码并规范化后的路径。9 月的浪潮中,ShinyHunters 通过请求
/%50SEMHUB/绕过了阻断/PSEMHUB/的 WAF 规则:许多规则匹配路径明文,而 PeopleSoft 服务器会解码并返回页面。Mandiant 警告,攻击者可能使用任何百分号编码、大小写混合或其他未规范化的变体。
如果可能已经失陷,将任何带有网页 shell 的主机视为已被入侵,保全证据,并轮换从 PeopleSoft 层可达的每个凭据。ShinyHunters 窃取数据后索要付款,请做好敲诈准备。补丁关上门;下列来源并未声称它驱逐已在内部的人。
根本原因是什么?
Oracle 用默认信任环回地址的主机允许列表把 Environment Management Hub 挡在墙后,同时让 Integration Gateway 能把任何请求转发到任何 URL;两者结合,墙变成了门。
ZDI 的 Bobby Gould 与 TrendAI Research 的 Minh Giang 和 Lucas Miller 于 2026 年 6 月 10 日向 Oracle 报告了这条链,并于 10 月 27 日发布了拆解。两个组件上的三个漏洞:
漏洞 1:PSIGW 中的 SSRF(ZDI-CAN-31816)。 Integration Gateway 通过 Listening 和 Target Connector 在 PeopleSoft 服务器与远程系统之间交换消息。向 /PSIGW/HttpListeningConnector 发送指定 HttpTargetConnector 处理程序的 POST,攻击者就可以同时选择网关访问的 URL 和它转发的完整载荷(请求的 Data 字段)。ZDI 反编译了该处理程序,发现没有任何验证确保流量合法或发往有效目标:它从攻击者的请求取出目标 URL,构建请求对象,应用 HTTP 方法,并原样发送攻击者的内容。
促成条件:PSEMHUB 默认信任环回。 Environment Management Hub 是一个内部管理接口,本应只响应受信任的主机。其 validateClient 方法将请求客户端与 /envmetadata/config/allowedhosts.properties 对照,PeopleSoft 随附的默认文件中已有 localhost 条目,允许集合还包含服务器自身解析出的主机名和 IP。经 SSRF 从 127.0.0.1 到达的请求看起来像来自本机,信任检查通过。
漏洞 2:PSEMHUB 中的文件路径外部控制(ZDI-CAN-31818)。 PSEMHUB 的 ExecuteProcessActivityCommand 处理程序用于让远程客户端向服务器文件系统写入日志条目。调用者同时控制文件内容(m_line 参数)和磁盘上的绝对路径(m_targetFile 参数)。该处理程序不验证路径是否指向合法的日志目录。把 JSP 网页 shell 写入 PSEMHUB WAR 路径即可立即以 PeopleSoft 服务账户执行代码。
漏洞 3:PSEMHUB 中不受信任数据的反序列化(ZDI-CAN-31817)。 利用任意文件写入原语,攻击者把恶意 XML 文件放入 [docroot]/envmetadata/data/environment/。PSEMHUB 的 HubServlet 类下次初始化时(系统或服务重启后),会加载该目录中的每个文件并传给 Java 的 XMLDecoder。XMLDecoder 在解析期间实例化并配置 XML 描述的对象,因此攻击者的载荷在转换为 Environment 抛出异常之前执行。此路径不需要网页 shell,更难被标准检测发现。
如何被利用?
整条链无需身份验证:其中没有任何环节要求 PeopleSoft 登录。按 ZDI 的分析逐步说明:
- 攻击者向
/PSIGW/HttpListeningConnector发送 POST,指定HttpTargetConnector处理程序,把目标设为环回地址(例如http://127.0.0.1:8000),并把内部请求放入Data字段。 - Integration Gateway 把该内部请求转发到环回目标。它看似由本机发起,到达 PSEMHUB。
validateClient将请求者与allowedhosts.properties对照,在默认列表中发现环回地址,返回真。- 攻击者通过 SSRF 到达 PSEMHUB 的命令处理程序并调用
ExecuteProcessActivityCommand,在m_line中提供网页 shell 内容,在m_targetFile中提供 PSEMHUB WAR 内的绝对路径。 - 网页 shell 被写入应用目录,对它的请求以 PeopleSoft 服务账户执行命令。或者,同一写入原语把 XML 文件放入
envmetadata/data/environment/,载荷在下次服务重启时经 XMLDecoder 执行,无需寻找网页 shell。
在观测到的行动中,攻击者走得更远:Mandiant 对 6 月暂存服务器的取证发现了伪装成 Microsoft Azure 服务的 MeshCentral 代理和一个横向移动与破坏脚本,受害者的被窃数据随后出现在 ShinyHunters 的泄露站点上。在 9 月的浪潮中,Mandiant 观察到写入 PSEMHUB WAR 的 x.jsp、u.jsp 等 JSP 网页 shell,携带 SIDEEYE 后门的木马化安装程序,以及不向磁盘写入任何内容的无文件命令执行。
攻击链如何展开?
从无需身份验证的互联网位置到以 PeopleSoft 服务账户执行代码的单条请求链:
/PSIGW/HttpListeningConnector"] --> B["HttpTargetConnector 把载荷
转发到 127.0.0.1"] B --> C["PSEMHUB validateClient 在 allowedhosts.properties
中发现环回地址"] C --> D["ExecuteProcessActivityCommand 把攻击者内容
写入攻击者指定的路径"] D --> E["PSEMHUB WAR 中的网页 shell
以 PeopleSoft 账户运行"] C --> F["恶意 XML 放入
envmetadata/data/environment/"] F --> G["下次重启时
XMLDecoder 执行它"] style C fill:#f8d7da
攻击者能做什么?
成功利用可带来 PeopleSoft Web 层上以 PeopleSoft 服务账户权限的无需身份验证的远程代码执行。Mandiant 指出,该账户可以读取 PeopleSoft 配置文件、数据库连接字符串和应用数据,UNC6240 利用这一立足点进行了凭据喷洒、横向移动、数据窃取和敲诈。所需条件:
- 对 PSIGW 监听连接器的网络访问,并经由它访问 PSEMHUB。无需 PeopleSoft 凭据,无需用户交互。
- 以默认配置部署的 Environment Management Framework:PSEMHUB 存在,
allowedhosts.properties仍带有环回条目,PSIGW 的 HttpListeningConnector 可达。 - 仅对反序列化路径,需要在植入 XML 文件后发生服务或系统重启。
修复为什么有效?
Oracle 2026 年 6 月 10 日的安全警报以单一 CVE 修复了全部三个漏洞;ZDI 报告正与 Oracle 协调为每个漏洞分配独立 CVE。Oracle 的警报和 ZDI 的文章都没有发布源码差异,也没有说明这三个漏洞各自如何被关闭。
临时方案源于这条链的结构:ZDI 描述的两条代码执行路径都位于 PSEMHUB 内部,因此即使 PSIGW 的 SSRF 仍在,移除 PSEMHUB 也能斩断已公开的链,不过该 SSRF 仍可到达环回地址上的其他服务。9 月的浪潮表明仅靠阻断的局限:攻击者用 /%50SEMHUB/ 适应了基于路径的规则,这正是 Mandiant 认为基于路径的阻断不能替代警报补丁的原因。
如何检查是否已被入侵?
Mandiant 2026 年 6 月和 9 月的报告给出了具体排查项;请针对 2026 年 5 月 27 日以来的时间段执行。
在 PIA WebLogic 访问日志中,搜索来自外部源 IP 的 /PSEMHUB/hub 和 /PSIGW/HttpListeningConnector 的 POST 请求。合法的 Integration Broker 合作方也会向监听连接器发送 POST,因此请将每个来源与已知合作方核对;补丁日期之前来自未知外部地址的命中指向这条链。
9 月的浪潮中同样的攻击以 /%50SEMHUB/ 形式出现,网页 shell 则以其下的 .jsp 文件形式被请求,因此要先解码路径,再不区分大小写地匹配:
# PIA WebLogic access log; decode the path first so /%50SEMHUB/ and other encoded forms match too
python3 -c 'import sys, urllib.parse; sys.stdout.writelines(urllib.parse.unquote(l) for l in open(sys.argv[1], errors="replace"))' <PS_CFG_HOME>/webserv/<domain>/servers/PIA/logs/PIA_access.log | grep -iE "POST /(PSEMHUB|PSIGW/HttpListeningConnector)|/PSEMHUB/[^ ]*\.jspx?"
在每个 WebLogic 节点(而不只是最先发现的节点)的 Web 层文件系统上,寻找这条链和网页 shell 留下的文件:
# JSP, JSPX and EXE files in the PSEMHUB and PORTAL WARs; flag any that are not part of the shipped product
find <PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war <PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PORTAL.war \( -name "*.jsp" -o -name "*.jspx" -o -name "*.exe" \)
# XML files the deserialization path loads at the next restart; review any recently created or modified
find <PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/envmetadata/data/environment -name "*.xml" -ls
# Unauthorized content in the hub's transactions directory
find <PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/envmetadata/transactions
# Unexpected logs, persistantstorage or scratchpad directories under PSEMHUB
find <PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war -type d \( -name logs -o -name persistantstorage -o -name scratchpad \)
然后是 Mandiant 公布的指标,大多是 6 月从攻击者暂存服务器恢复的:
- 名为
meshagent32-azure-ops.exe、meshagent64-azure-ops.exe和meshagent64-v2.exe的 MeshCentral 代理二进制文件,硬编码指向命令控制地址wss://azurenetfiles.net:443/agent.ashx,一个模仿 Microsoft Azure NetApp Files 的域名。 - 暂存 IP 地址 142.11.200.186 至 142.11.200.190(在 8888 端口运行 Python SimpleHTTP 服务器),以及 176.120.22.24,即暂存服务器通过 SSH 连接的 ShinyHunters 泄露站点公开镜像。
- 一个以受害者命名、称为
[victim_abbreviation]_fanout.sh的横向移动与破坏脚本。 - 防火墙日志和 NetFlow 数据中从 PeopleSoft 服务器发往不受信任外部目的地的 SMB 流量(TCP 445 端口)。
- 来自 9 月报告:SIDEEYE 的命令控制地址 162.219.30.165(TCP 3333 和 3334 端口),以及位于
azurenetfiles.net、microsoft-entra.net、enroll.azuredevice.cloud和winmanage-me.network(104.219.234.138)的 MeshAgent 基础设施。
时间线
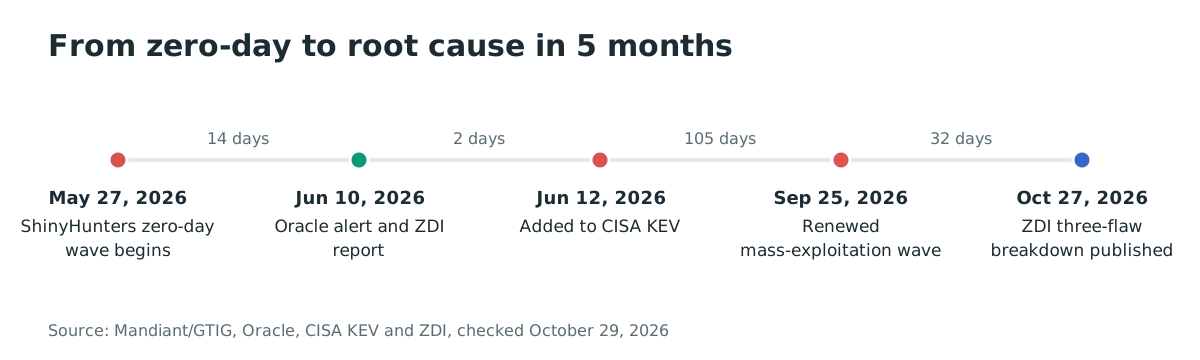
- 2026-05-27 至 2026-06-09:ShinyHunters(UNC6240)在任何修复或公告存在之前将该链作为零日漏洞利用,主要针对大学。攻击者暂存环境搭建于 5 月 27 日 22:14 UTC(Mandiant/GTIG)。
- 2026-06-09:被入侵组织的失窃数据出现在 ShinyHunters 泄露站点;公开报道暴露了暂存服务器上的开放目录。
- 2026-06-10:ZDI 向 Oracle 报告三个漏洞;Oracle 发布带外安全警报,以 CVE-2026-35273 修复全部三个。
- 2026-06-11:CVE 记录随 CVSS v3.1 9.8 向量发布;Mandiant 与 GTIG 发布归因,并称已通知 100 多家组织,其中 68% 属于高等教育。
- 2026-06-12:CISA 将 CVE-2026-35273 加入 KEV 目录,联邦截止日期为 2026 年 6 月 15 日。
- 2026-09-25:Mandiant 报告新一轮大规模利用浪潮,使用
/%50SEMHUB/的 WAF 绕过,遍及高等教育、技术、IT 服务、医疗、农业、运输和政府,在全球数十个系统上部署了网页 shell。 - 2026-10-27:ZDI 发布对该单一 CVE 的三漏洞拆解;每个漏洞的独立 CVE 正与 Oracle 协调。
- 2026-10-29:本文发布。
常见问题
在防火墙上阻断 PSEMHUB 路径就够了吗?
不够。Mandiant 明确表示基于路径的阻断不能替代补丁,9 月的浪潮证明了这一点:攻击者请求 /%50SEMHUB/,绕过了匹配明文路径的规则,因为 PeopleSoft 会解码路径并返回页面。阻断在打补丁之前有帮助,且规则必须匹配解码形式。
应用补丁会驱逐已在内部的攻击者吗?
没有来源如此声称。Oracle 的警报未涉及驱逐,而 Mandiant 关于轮换 PeopleSoft 层可达的每个凭据并排查网页 shell 的指南,假设攻击者仍在。打补丁,然后把主机当作一起事件处理。
只有教育行业受到攻击吗?
6 月的浪潮集中于该领域:Mandiant 通知的 100 多家组织中 68% 是学术机构。Mandiant 的 9 月报告描述了遍及高等教育、技术、IT 服务、医疗、农业、运输和政府的更广浪潮,在全球数十个系统上部署了网页 shell。
这是一个漏洞还是三个?
三个。ZDI 将 PSIGW 的 SSRF(ZDI-CAN-31816)、PSEMHUB 的文件路径控制(ZDI-CAN-31818)和 PSEMHUB 的反序列化(ZDI-CAN-31817)作为独立漏洞报告,Oracle 在 6 月的单一 CVE 下修复了全部三个。ZDI 正与 Oracle 协调为每个漏洞分配独立 CVE。
我运行较旧的 PeopleTools 版本,受影响吗?
CVE 记录和 Oracle 的警报将受支持版本 8.61 和 8.62 列为受影响。警报指出,不在 Premier Support 或 Extended Support 范围内的版本未经测试,且很可能同样受影响,因此应视为该链存在,并迁移到受支持且已修复的版本。
用 Ostorlab 发现暴露的 PeopleSoft 端点
使用 Ostorlab Attack Surface Discovery 盘点您拥有的互联网暴露主机,找出暴露的 PeopleSoft Integration Gateway 和 Environment Management Hub 端点,即这条链所需的 /PSIGW/HttpListeningConnector 和 /PSEMHUB/ 路径,以验证两者都无法从边界外部访问。
参考资料
- ZDI,Bobby Gould,《CVE-2026-35273: SSRF to RCE in Oracle PeopleSoft》,2026 年 10 月 27 日:三漏洞拆解、validateClient 分析、PSIGW 请求与处理程序行为,以及两条代码执行路径:https://www.zerodayinitiative.com/blog/2026/10/20/cve-2026-35273-ssrf-to-rce-in-oracle-peoplesoft (核查于 2026 年 10 月 29 日)
- Oracle 安全警报 CVE-2026-35273,2026 年 6 月 10 日:补丁、受影响版本 8.61 和 8.62、CVSS 9.8 风险矩阵、报告者致谢以及关于不受支持版本的说明:https://www.oracle.com/security-alerts/alert-cve-2026-35273.html (核查于 2026 年 10 月 29 日)
- CVE-2026-35273 记录:PeopleTools 8.61 和 8.62 受影响,CVSS v3.1 9.8,Oracle CNA:https://cveawg.mitre.org/api/cve/CVE-2026-35273 (核查于 2026 年 10 月 29 日)
- CISA KEV 目录:CVE-2026-35273 于 2026 年 6 月 12 日加入,联邦截止日期 2026 年 6 月 15 日,依据 BOD 26-04 的所需措施:https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-35273 (核查于 2026 年 10 月 29 日)
- Mandiant 与 Google Threat Intelligence Group,《ShinyHunters Targets Education Sector with Oracle PeopleSoft Exploit》,2026 年 6 月 11 日:5 月 27 日至 6 月 9 日的零日归因、100 多家被通知组织(68% 为高等教育)、暂存服务器指标、MeshCentral 代理以及修复与排查指南:https://cloud.google.com/blog/topics/threat-intelligence/shinyhunters-targets-education-sector-oracle-exploit (核查于 2026 年 10 月 29 日)
- Mandiant 与 Google Threat Intelligence Group,《ShinyHunters Renewed Mass Exploitation Campaign Targeting Oracle PeopleSoft》,2026 年 9 月 25 日:扩展到其他行业的浪潮、
/%50SEMHUB/WAF 绕过、网页 shell 与 SIDEEYE 指标,以及更新的排查和凭据轮换指南:https://cloud.google.com/blog/topics/threat-intelligence/shinyhunters-renewed-mass-exploitation-campaign-targeting-oracle-peoplesoft (核查于 2026 年 10 月 29 日)