Control Web Panel 未认证 RCE 链(CVE-2026-73696)
Control Web Panel 1.12 之前的版本允许未认证用户在用户面板中执行代码;三份 VulnCheck 公告覆盖了这条链。
TL;DR
- 用户面板版本低于 1.12 的 Control Web Panel 允许未认证攻击者越过登录重定向,使用用户面板自身的模块。另外两个漏洞把这种访问转化为文件写入和系统命令执行。VulnCheck 于 2026 年 11 月 2 日发布了全部三份公告。
- 重定向后执行绕过 CVE-2026-73696 评分 9.3 Critical,CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N。CVE-2026-73695 和 CVE-2026-73697 各评分 8.7 High。
- 没有公开的漏洞利用,没有利用行为或受害者的报告,截至 2026 年 11 月 2 日三个 CVE 都不在 CISA 的 KEV 目录中。研究者 Valentin Lobstein 以 Chocapikk 的身份获得署名。
- 现在就把 CWP 更新到最新版本。用户面板的修复随 2026 年 9 月 8 日的版本 1.12 发布,面板当前为 1.30.1。如果今天无法更新,请把用户面板端口限制在受信任的网络内。
我受影响吗?
以下条件必须全部成立:
- 您运行免费 Linux 托管面板 Control Web Panel。厂商声明超过 35,000 台服务器运行 CWP。
- 攻击者能够访问用户面板。它在自己的端口(默认 2082)上监听,与 2030 端口的管理面板分开。
- 对 CVE-2026-73696,用户面板版本低于 1.12。对 CVE-2026-73695 和 CVE-2026-73697,版本低于 1.16。
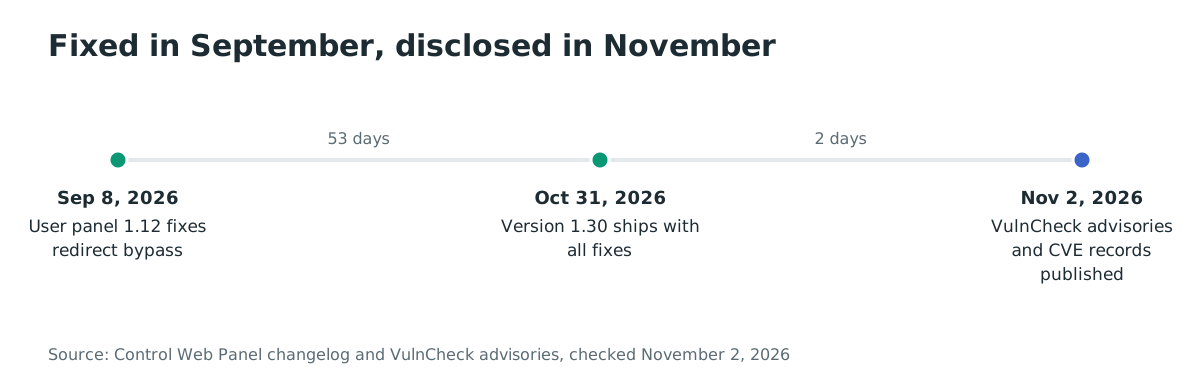
三个漏洞既能成链也能单独成立。重定向绕过(CVE-2026-73696)是未认证入口。路径穿越(CVE-2026-73695)和 phpini_editor 缺陷(CVE-2026-73697)需要用户面板会话,而绕过无需凭据即可提供该会话。用户面板的修复比披露早了两个月。
| 用户面板分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 1.12 之前的全部用户面板版本 | 低于 1.12 的所有版本(重定向绕过,CVE-2026-73696) | 1.12,2026-09-08 发布 |
| 用户面板 1.12 到 1.16 以下 | 1.12 至 1.15(路径穿越和 phpini_editor,CVE-2026-73695 与 CVE-2026-73697) | 1.16 |
在面板界面中检查版本。更新日志把用户面板版本与面板版本分开列出,因此最近更新了管理面板并不代表用户面板也更新了。
如何修复?
把 CWP 更新到当前版本 1.30.1,它包含 1.12 和 1.16 的全部用户面板修复。
- 备份服务器,包括
/usr/local/cwpsrv和面板的数据库。CWP 没有卸载程序,失败的更新很难回退。 - 在管理面板中把 CWP 更新到最新版本。落后多个版本的环境可能需要多个更新步骤。
- 之后对照厂商更新日志核对用户面板版本,而不是只看管理面板版本。
在等待更新期间,限制用户面板端口是临时缓解。面板默认监听 2082;用防火墙把它限制在受信任的网络内。这不会修复三个漏洞中的任何一个,需要面板的托管客户仍然要访问,因此只能视为降低暴露。
根本原因是什么?
Control Web Panel 是闭源软件,因此本节基于 VulnCheck 的三份公告描述,每份都指明了文件、动作和缺失的检查。
CVE-2026-73696 是用户面板认证流程 CWPUserIndex 中的重定向后执行缺陷,CWE-698。登录检查用 header('Location: ...') 调用重定向未认证用户,但之后从不调用 exit()。PHP 因此继续执行页面。在 PHP 中,header() 调用只发送重定向,不会停止脚本。未认证请求于是越过重定向,进入本应需要会话的用户面板功能。
CVE-2026-73695 是 services/users/index.php 中的路径穿越,CWE-98。模块名参数未经净化直接拼接进包含路径。目录穿越序列因此到达 include,加载任意的本地 PHP 文件。任何包含 PHP 代码的本地文件都能在用户面板上下文中执行。
CVE-2026-73697 是用户面板 phpini_editor 模块中的一对缺陷,CWE-22 和 CWE-78。acc=update 动作通过无路径约束的 file_put_contents 把攻击者控制的内容写到任意路径。acc=addlabelphpiniadv 动作把未净化的输入传入 shell_exec。两者合起来提供了任意文件写入和用户面板上下文中的直接系统命令执行。
如何被利用?
三个 CVE 都没有公开的概念验证,因此这些步骤转述 VulnCheck 公告描述的链。
- 攻击者向用户面板页面发送未认证请求。请求没有止步于登录重定向,PHP 执行继续,请求到达用户面板功能(CVE-2026-73696)。
- 在用户面板功能可达后,攻击者在
services/users/index.php中加载一个名称带目录穿越序列的模块,包含任意的本地 PHP 文件(CVE-2026-73695)。 - 或者随后,攻击者使用
phpini_editor模块。acc=update动作把选定的文件写到选定的路径,acc=addlabelphpiniadv把未净化的输入送入shell_exec,在用户面板上下文中执行系统命令(CVE-2026-73697)。
VulnCheck 把路径穿越的影响描述为执行任意 PHP 代码,把 phpini_editor 缺陷的影响描述为用户面板上下文中的代码执行。执行代码的账户是用户面板进程,而不是 root。
攻击如何流动?
一句话概括:一个未认证请求跳过登录重定向,一个带穿越序列的模块名到达包含路径,phpini_editor 随后写文件或执行 shell 命令。
未认证请求"] --> B["发送登录重定向,
之后没有 exit()"] B --> C["PHP 继续执行
该页面"] C --> D["带穿越序列的模块名
到达包含路径"] D --> E["phpini_editor 写文件
并执行 shell_exec"] E --> F["在用户面板上下文中
执行代码"]
攻击者能做什么?
已记录的影响是在用户面板上下文中执行任意 PHP 代码和系统命令,条件如下:
- 攻击者能够通过网络访问用户面板端口。三个 CVSS 向量都记录了网络攻击向量。
- 重定向绕过无需特权或用户交互。后两个漏洞的向量列出低特权,而绕过正是在无凭据的情况下满足这一要求。
- 穿越只能加载本地文件,因此攻击者需要服务器上有一个可包含的 PHP 文件,或先有一个可写的上传位置放置文件。
VulnCheck 的公告没有声称 root 代码执行、访问管理面板或跨服务器影响。用户面板运行托管客户的功能,因此执行的代码继承该进程的权限范围。
为什么修复有效?
厂商分发闭源构建,因此没有可引用的公开差异。更新日志中的用户面板条目记录了对应三份公告的修复。版本 1.12 列出了“Improved security for login and session”和“Improved security on file”条目,后续条目继续加固。
版本 1.12 关闭了 CVE-2026-73696 的重定向绕过,版本 1.16 包含 CVE-2026-73695 和 CVE-2026-73697 的修复。1.16 及之后的任何版本都包含全部三个修复,当前版本 1.30.1 亦然。这三个漏洞之外的所有包含路径和模块动作是否也做了同样的加固并未公开说明,因此即使更新后也不要把用户面板暴露在公网上。
如何检查是否被入侵?
这些漏洞没有公开的入侵指标。请在服务器上进行以面板为中心的检查。
- 审查用户面板访问日志,查找该会话事先没有登录却到达
services/users/index.php或phpini_editor模块路径的请求。 - 检查面板文件系统中由用户面板服务的目录里最近修改的 PHP 文件,尤其是文件名中带穿越样式序列的文件。
- 检查 phpini_editor 的存储位置是否有您没有创建的配置文件,并在 shell 命令历史和 cron 中查找引用面板路径的条目。
失败的尝试可能不留痕迹,因为被重定向后没有继续的请求不会写入任何内容。如果您的用户面板曾暴露在互联网上,无论日志显示什么都应进行完整审查。
时间线
- 2026-09-08:CWP 用户面板版本 1.12 发布,关闭了重定向绕过。
- 2026-10-31:CWP 版本 1.30 发布,包含当时所有的用户面板修复。
- 2026-11-02:VulnCheck 发布署名 Valentin Lobstein(Chocapikk)的三份公告,三个 CVE 记录发布。
常见问题
管理面板也受影响吗?
三份公告描述的是用户面板、它的登录流程和它的模块。2030 端口的管理面板是独立的界面。VulnCheck 的公告没有声称这些漏洞会波及管理面板,而且管理员访问有独立的认证路径。
重定向绕过本身就能执行代码吗?
不能。CVE-2026-73696 让未认证请求到达用户面板功能。代码执行来自 CVE-2026-73695 的包含路径或 CVE-2026-73697 的写入与 shell 命令,绕过让这些无需凭据即可到达。
为什么三个 CVE 的修复版本不一样?
重定向绕过在 2026 年 9 月 8 日的用户面板版本 1.12 中修复,而穿越和 phpini_editor 的修复在版本 1.16 中到来。运行 1.12 至 1.15 的服务器仍然带着三个漏洞中的两个。
部署规模有多大?
厂商声明超过 35,000 台服务器运行 Control Web Panel,社区有 94,000 名成员。该产品面向 AlmaLinux、Rocky Linux、RHEL 和 CentOS 托管服务器。
这个漏洞能自我传播吗?
没有来源声称可自我传播。这条链需要用户面板端口可达,公告中没有任何关于面板自行传播到其他主机的描述。
用 Ostorlab 盘点您的托管面板
Ostorlab 的攻击面发现功能会对您网段中暴露在互联网上的主机建立清单,从而找到暴露 2082 或 2030 等托管面板端口的服务器,并将其版本与公告核对。开始使用 Ostorlab 扫描,了解哪些面板需要优先更新。
参考文献
- VulnCheck 关于 CVE-2026-73696 的公告“Control Web Panel (CWP) < 1.12 Execution After Redirect in CWPUserIndex”,2026 年 11 月 2 日发布,CVSS v4.0 9.3 Critical,CWE-698:https://www.vulncheck.com/advisories/control-web-panel-cwp-execution-after-redirect-in-cwpuserindex(2026 年 11 月 2 日核对)
- VulnCheck 关于 CVE-2026-73695 的公告“Control Web Panel (CWP) < 1.16 Path Traversal via services/users/index.php”,2026 年 11 月 2 日发布,CVSS v4.0 8.7 High,CWE-98:https://www.vulncheck.com/advisories/control-web-panel-cwp-path-traversal-via-services-users-index-php(2026 年 11 月 2 日核对)
- VulnCheck 关于 CVE-2026-73697 的公告“Control Web Panel (CWP) < 1.16 File Write and Command Injection via phpini_editor”,2026 年 11 月 2 日发布,CVSS v4.0 8.7 High,CWE-22 与 CWE-78:https://www.vulncheck.com/advisories/control-web-panel-cwp-file-write-and-command-injection-via-phpini-editor(2026 年 11 月 2 日核对)
- CVE-2026-73696 记录,VulnCheck 的 CNA 条目,2026 年 11 月 2 日发布:https://www.cve.org/CVERecord?id=CVE-2026-73696(2026 年 11 月 2 日核对)
- CVE-2026-73695 记录,VulnCheck 的 CNA 条目,2026 年 11 月 2 日发布:https://www.cve.org/CVERecord?id=CVE-2026-73695(2026 年 11 月 2 日核对)
- CVE-2026-73697 记录,VulnCheck 的 CNA 条目,2026 年 11 月 2 日发布:https://www.cve.org/CVERecord?id=CVE-2026-73697(2026 年 11 月 2 日核对)
- Control Web Panel 更新日志,记录 2026 年 9 月 8 日发布的用户面板版本 1.12,以及截至 2026 年 10 月 31 日版本 1.30 的历史:https://control-webpanel.com/changelog(2026 年 11 月 2 日核对)
- Control Web Panel 主页,声明超过 35,000 台服务器运行 CWP、94,000 名社区成员:https://control-webpanel.com/(2026 年 11 月 2 日核对)
- Control Web Panel 演示页,记录用户面板使用 2082 端口、管理面板使用 2030 端口:https://control-webpanel.com/demo(2026 年 11 月 2 日核对)
- CISA KEV 目录 JSON 数据源,检索三个 CVE,截至 2026 年 11 月 2 日无匹配:https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 2 日核对)